



Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

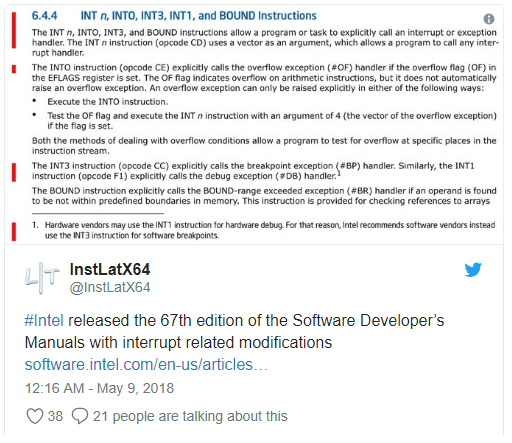
Эксперты сообщают об обнаружении серьезной уязвимости, затрагивающей все популярные операционные системы: Windows, Linux, macOS, FreeBSD, а также некоторые имплементации гипервизоров Xen. Эта брешь может привести к сбою в работе, либо позволить получить полный контроль над атакуемой системой.

Злоумышленники могут проэксплуатировать этот недостаток с помощью вредоносных программ. Специалисты считают, что брешь, получившая идентификатор CVE-2018-8897, возникла из-за непонимания разработчиков компаний вроде Microsoft и Apple того, как процессоры Intel и AMD обрабатывают конкретное исключение.

«Ошибка, по-видимому, обусловлена интерпретацией разработчиков существующей документации», — отмечает CERT.

Другими словами, разработчики не совсем правильно поняли руководства Intel и AMD.

Оказалось, что все дело в инструкциях MOV SS и POP SS.

«Команды MOV SS и POP SS запрещают исключения отладки до тех пор, пока граница команд не будет следовать следующей инструкции. Если эта команда является системным вызовом или аналогичной инструкцией, передающей управление операционной системе, исключение отладки будет обрабатываться в контексте ядра, а не в контексте пользователя».

Следовательно, злоумышленник может получить доступ к памяти системы, либо к функциям низкого уровня.

Red Hat, Ubuntu и Apple (для macOS) уже выпустили соответствующие патчи, рекомендуется применить их как можно скорее.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru