



Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

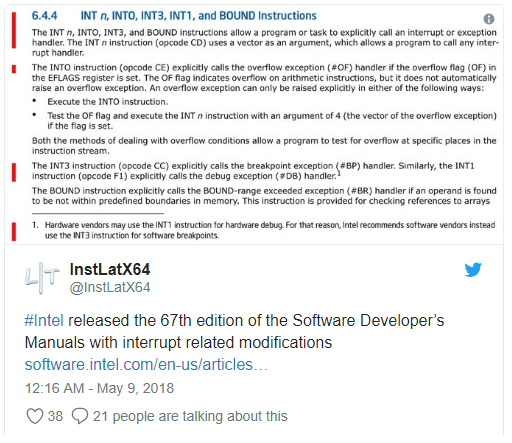
Эксперты сообщают об обнаружении серьезной уязвимости, затрагивающей все популярные операционные системы: Windows, Linux, macOS, FreeBSD, а также некоторые имплементации гипервизоров Xen. Эта брешь может привести к сбою в работе, либо позволить получить полный контроль над атакуемой системой.

Злоумышленники могут проэксплуатировать этот недостаток с помощью вредоносных программ. Специалисты считают, что брешь, получившая идентификатор CVE-2018-8897, возникла из-за непонимания разработчиков компаний вроде Microsoft и Apple того, как процессоры Intel и AMD обрабатывают конкретное исключение.

«Ошибка, по-видимому, обусловлена интерпретацией разработчиков существующей документации», — отмечает CERT.

Другими словами, разработчики не совсем правильно поняли руководства Intel и AMD.

Оказалось, что все дело в инструкциях MOV SS и POP SS.

«Команды MOV SS и POP SS запрещают исключения отладки до тех пор, пока граница команд не будет следовать следующей инструкции. Если эта команда является системным вызовом или аналогичной инструкцией, передающей управление операционной системе, исключение отладки будет обрабатываться в контексте ядра, а не в контексте пользователя».

Следовательно, злоумышленник может получить доступ к памяти системы, либо к функциям низкого уровня.

Red Hat, Ubuntu и Apple (для macOS) уже выпустили соответствующие патчи, рекомендуется применить их как можно скорее.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru