



Twitter тестирует функцию шифрования личных сообщений

Twitter тестирует функцию шифрования личных сообщений

Twitter тестирует функцию шифрования личных сообщений

В современных реалиях, когда Facebook, Google, WhatsApp и Signal предлагают различные формы шифрования сообщений, социальная платформа Twitter заметно отстала. Еще Эдвард Сноуден предлагал компании добавить опцию шифрования для личных сообщений (direct messages), и теперь эксперты сообщают, что Twitter начал тестировать эту функцию.

Исследователи утверждают, что обнаружили внедрение функций шифрования в последнем APK для Android. Ожидается, что версия приложения Twitter с поддержкой таких возможностей выйдет в ближайшее время.

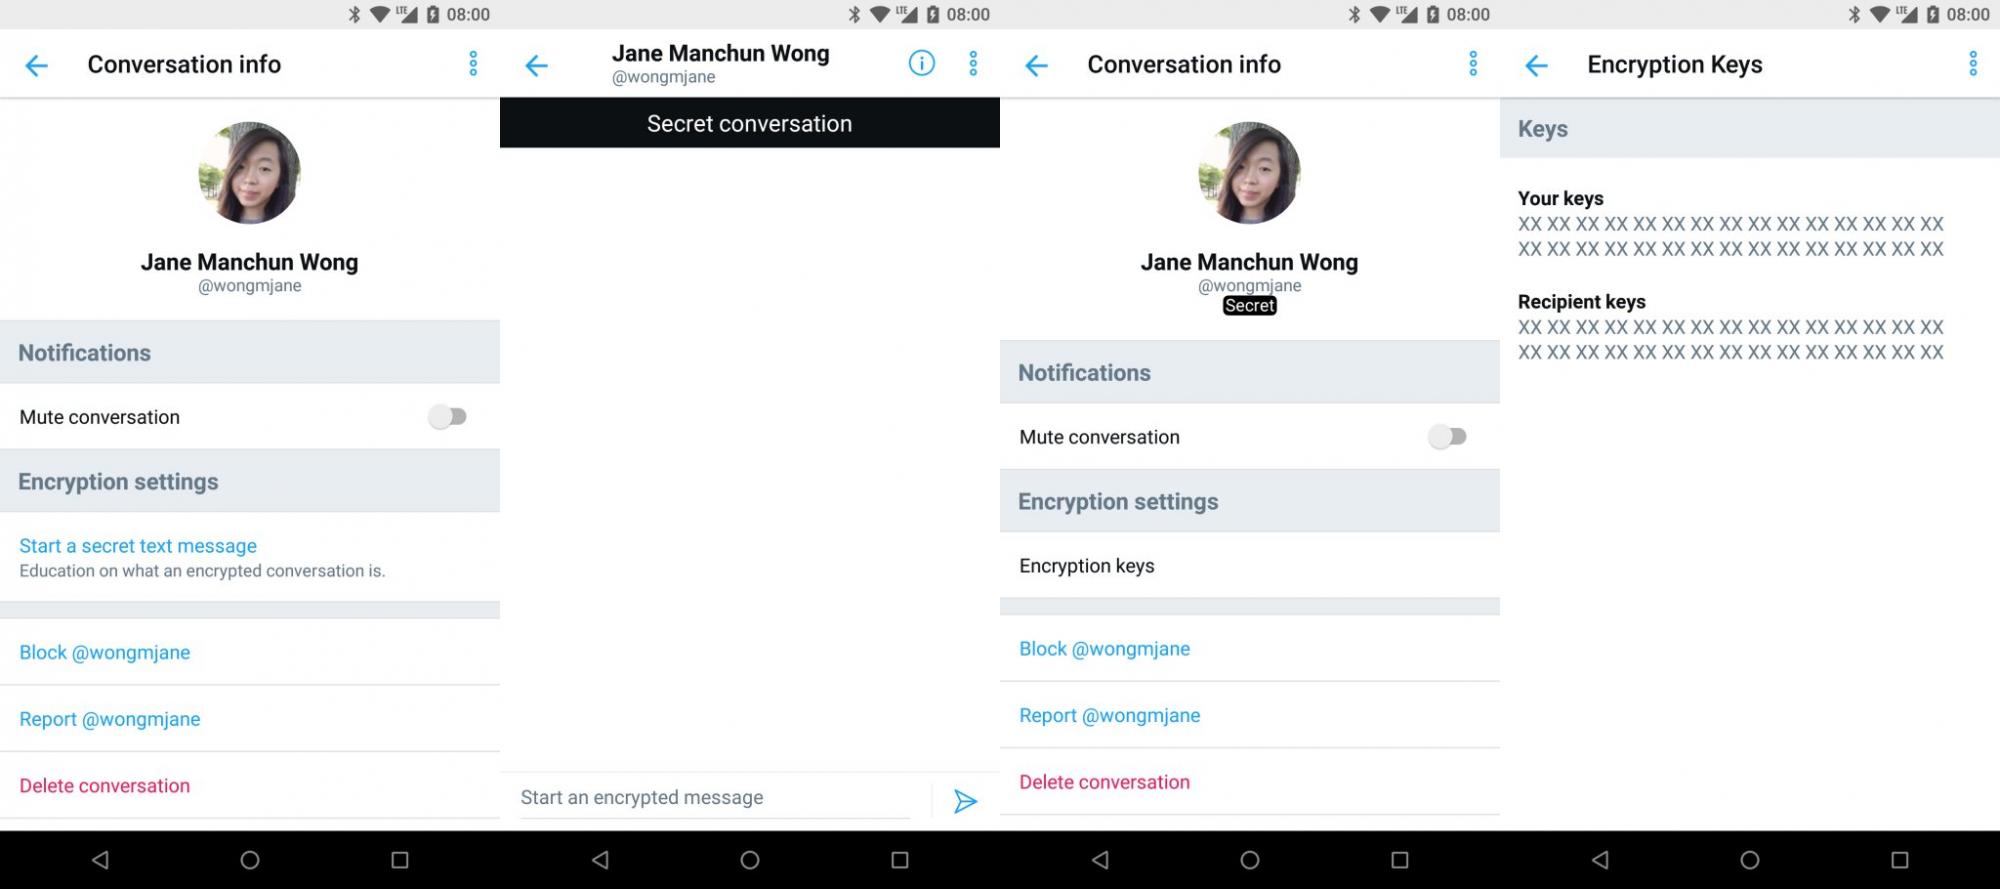
Однако на данном этапе реализация выглядит слегка грубоватой, согласно словам обнаружившего ее исследователя. Появилась новая вкладка «Education on what an encrypted conversation is» («Узнать, что представляет собой обмен зашифрованными сообщениями»), также есть возможность начать зашифрованный диалог.

Помимо этого, предоставляется возможность проверить ключи шифрования участников разговора.

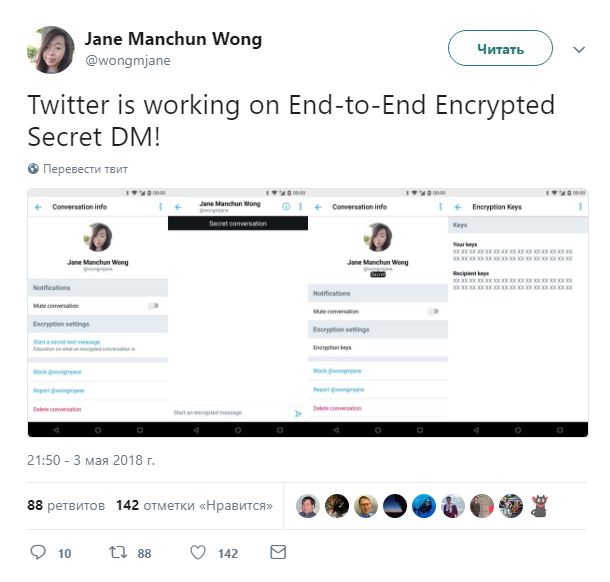
Обнаружившая новые функции эксперт Джейн Манчун Вонг (Jane Manchun Wong) сообщила о своей находке в Twitter.

Также  Джейн приложила скриншоты, на которых отмечается наличие нового функционала:

В прошлом Twitter часто оттягивал внедрение функции шифрования сообщений на своей платформе, лишь в декабре 2016 года генеральный директор сказал, что подумает над этим. Теперь же, судя по всему, представители социальной сети приняли решение идти в ногу со временем

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru