



В Сети появился инструмент для создания вредоносных документов Office

В Сети появился инструмент для создания вредоносных документов Office

В Сети появился инструмент для создания вредоносных документов Office

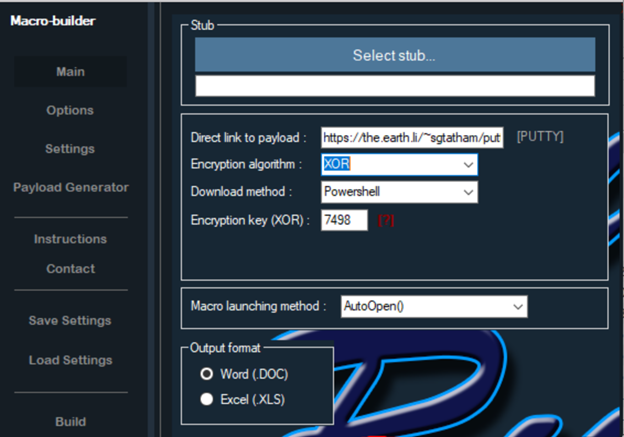
В Сети появился инструмент для автоматического создания документов Microsoft Office со встроенными вредоносными макросами, которые выступают в качестве дроппера, загружая на компьютер жертвы банковские трояны. Инструмент получил имя Rubella Macro Builder.

О появлении «дешевого, быстрого, способного обойти антивирусную защиту» инструмента сообщили исследователи Flashpoint Виталий Кремец, Амина Башир и Пол Бербадж.

«Как правило, распространяемый через вложения Microsoft Word или Excel в электронных письмах, созданный с помощью Rubella вредонос вступает в качестве первого этапе заражения. Он выполняет функцию загрузки дополнительных вредоносных составляющих на компьютер пользователя», — сообщают специалисты.

Эксперты отметили, что инструмент продается на «самом популярном российском хакерском форуме», где впервые был замечен в конце февраля. Первоначально киберпреступники разных мастей могли приобрести его за ежемесячную плату в размере 500 долларов США, затем в апреле сумма была снижена до 120 долларов за трехмесячную подписку.

«Отвечающие за маркетинг Rubella Macro Builder лица, скорее всего, действуют из западного полушария, к такому выводу можно прийти исходя из их хорошего знания английского языка», — объясняет Пол Бербадж, старший исследователь вредоносных программ в Flashpoint.

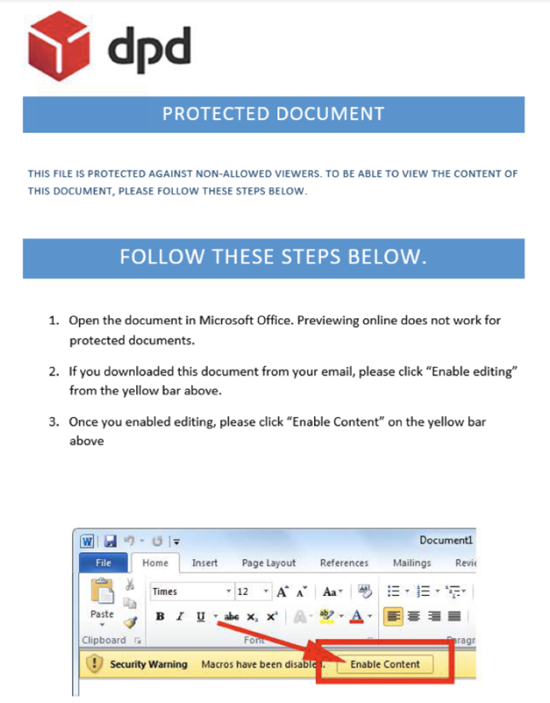
Согласно Flashpoint, Rubella Macro Builder предоставляет различные алгоритмы шифрования и методы для загрузки и выполнения дополнительного вредоносного кода. Помимо этого, он способен оснастить генерируемые документы различными «темами приманки и социальной инженерии».

«Вредоносные документы, созданные с помощью Rubella Macro Builder, обычно прикрепляются к электронным письмам и рассылаются в рамках массовых спам-кампаний», — продолжает Бербадж. — «На данный момент нет какой-либо конкретной страны или организации, на которую нацелены киберпреступники, использующие этот инструмент».

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru