



20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

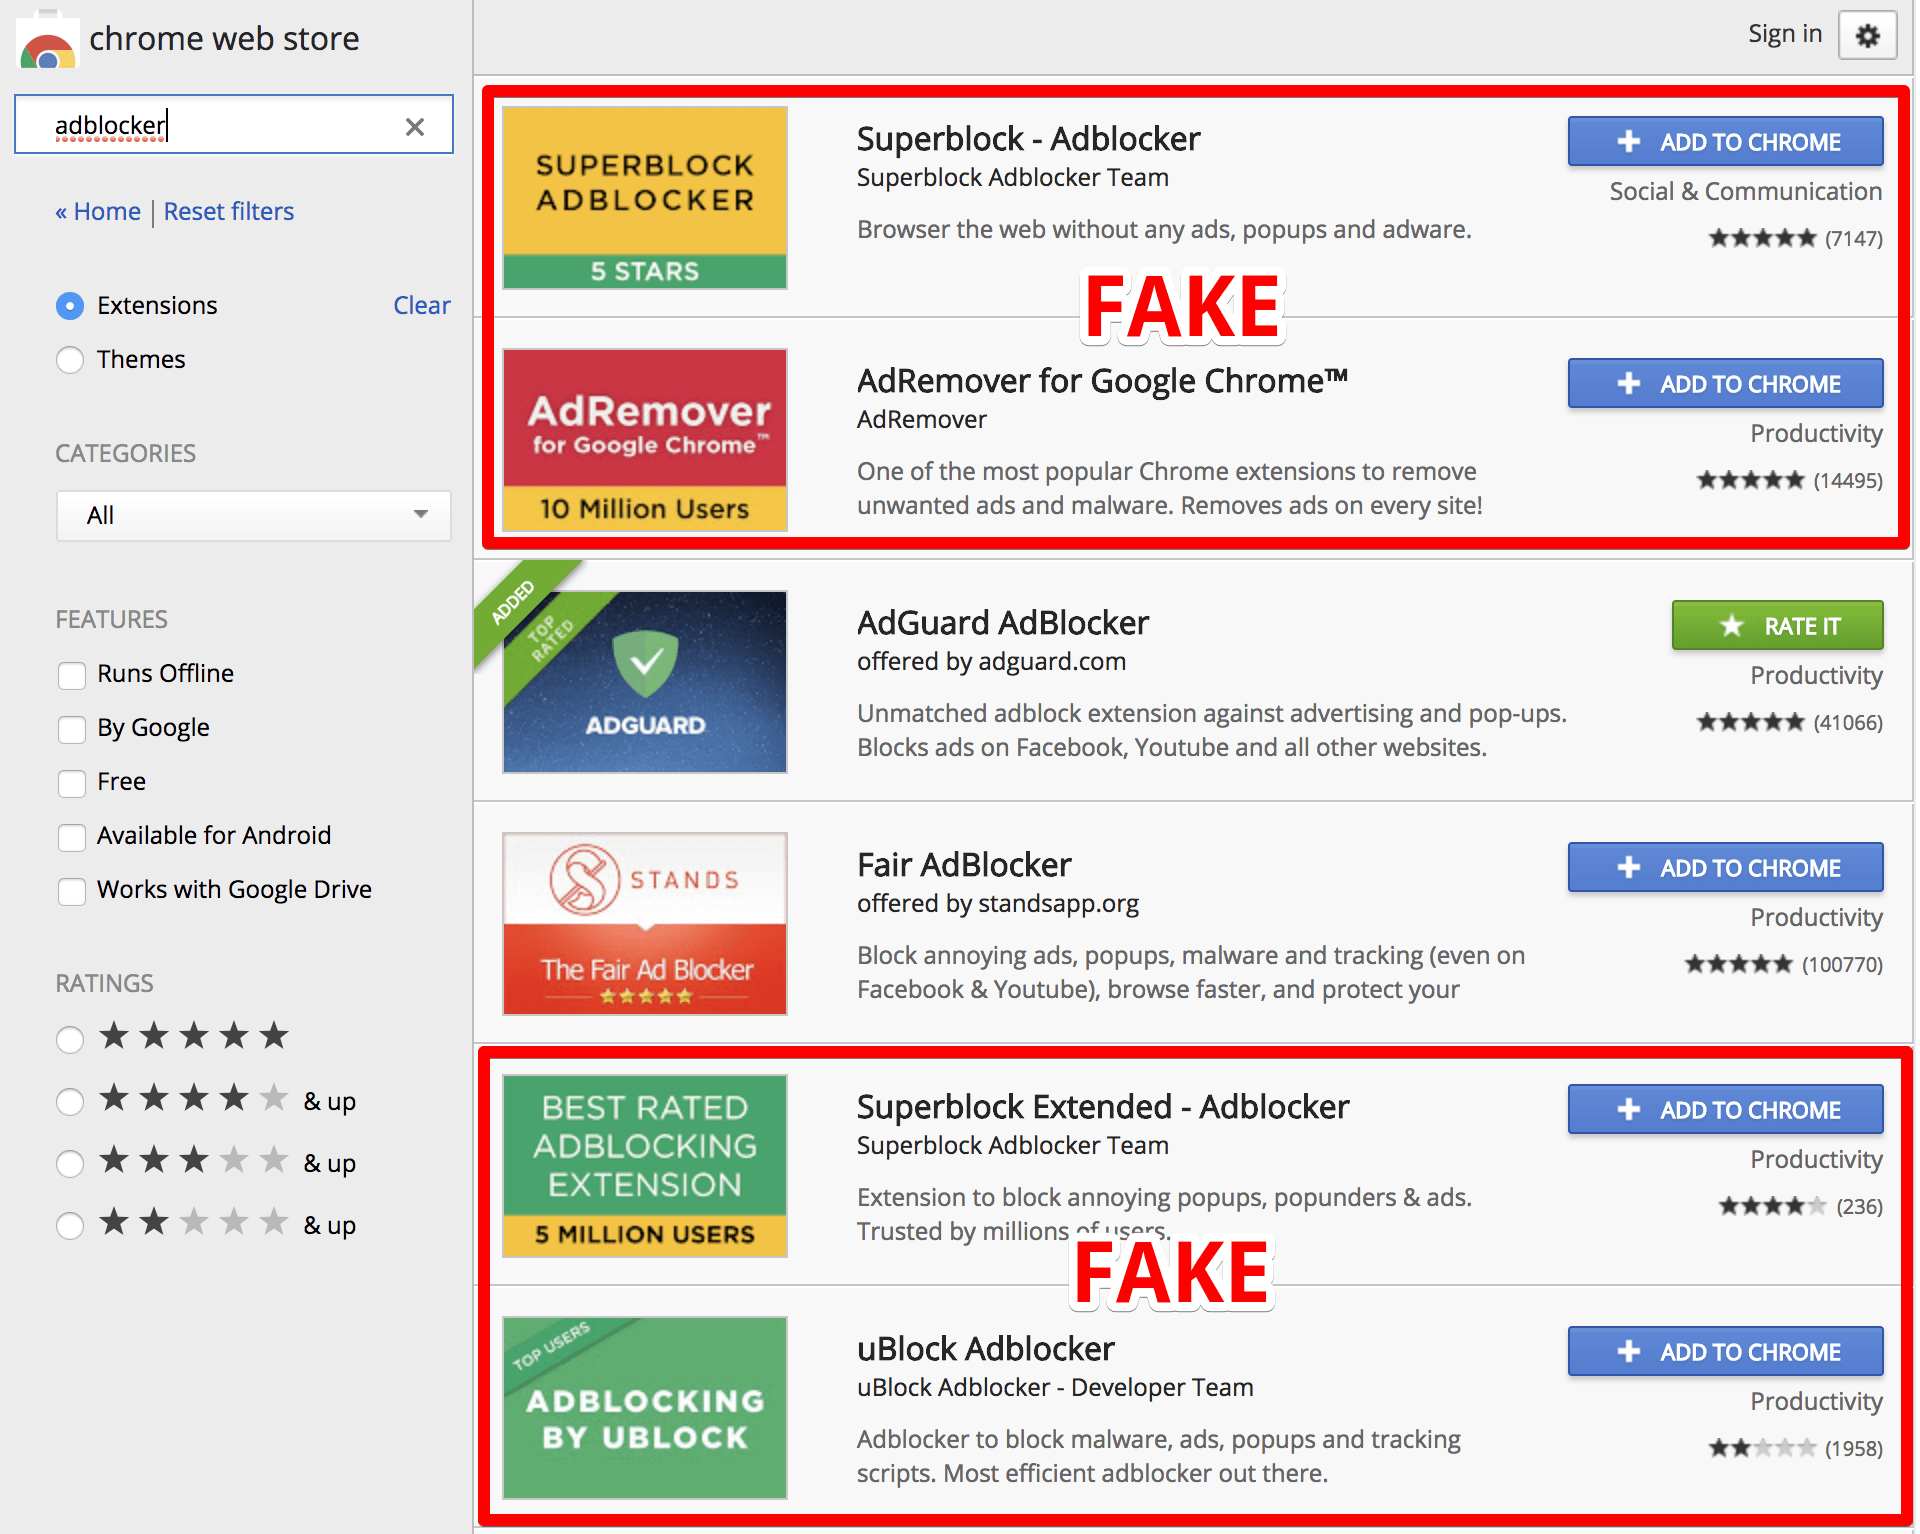
Исследователь в области безопасности наткнулся на пять вредоносных расширений, маскирующихся под блокировщики рекламы, размещенных в официальном магазине расширений для Chrome. Эти злонамеренные аддоны были установлены по меньшей мере 20 миллионами пользователей.

Проблемные расширения обнаружил Андрей Мешков, один из основателей Adguard. Господин Мешков составил список:

  • AdRemover for Google Chrome™ (установили более 10 миллионов пользователей);
  • uBlock Plus (установили более 8 миллионов пользователей);
  • [Поддельный] Adblock Pro (установили более 2 миллионов пользователей);
  • HD for YouTube™ (установили более 400 тыс. пользователей);
  • Webutation (установили более 30 тыс. пользователей).

Эти аддоны представляют собой модифицированные версии известных приложений для блокировки рекламы в браузере. Можно отметить, что злоумышленники использовали популярные ключевые слова в описании расширений, пытаясь таким образом поднять их позиции в поиске.

«Просто обратите внимание на результаты поиска. Злоумышленники банально заспамили ключевыми словами описания своих расширений, которые являются практически клонами своих легитимных прототипов», — пишет Мешков.

Анализ кода злонамеренных аддонов показал, что злоумышленники просто добавили несколько строк кода к коду легитимного расширения для блокировки рекламы. Мешков проинформировал Google о своей находке, корпорация пообещали разобраться с этим.

Вредоносный код включает модифицированную версию библиотеки jQuery, которая загружает coupons.txt со стороннего домена http://www[.]hanstrackr[.]com. Также в коде содержится возможность отправлять на удаленный сервер информацию о посещенных пользователем сайтах.

«Этот скрытый скрипт отслеживает каждый запрос, сделанный вашим браузером, затем сравнивает md5(url + “%Ujy%BNY0O”) со списком подписей, хранящихся в coupons.txt. Если что-то совпало, скрипт загружает iframe с домена g.qyz.sx, передавая информацию о посещенной странице», — поясняет эксперт.

На данный момент расширения не осуществляют какую-либо вредоносную активность, однако специалист считает, что злоумышленникам ничего не стоит добавить новые возможности в одном из обновлений.

Мешков отметил, что зараженные компьютеры похожи на ботнет, который киберпреступники могут использовать в любой момент.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru