



20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

20 млн пользователей Chrome установили вредоносные блокировщики рекламы

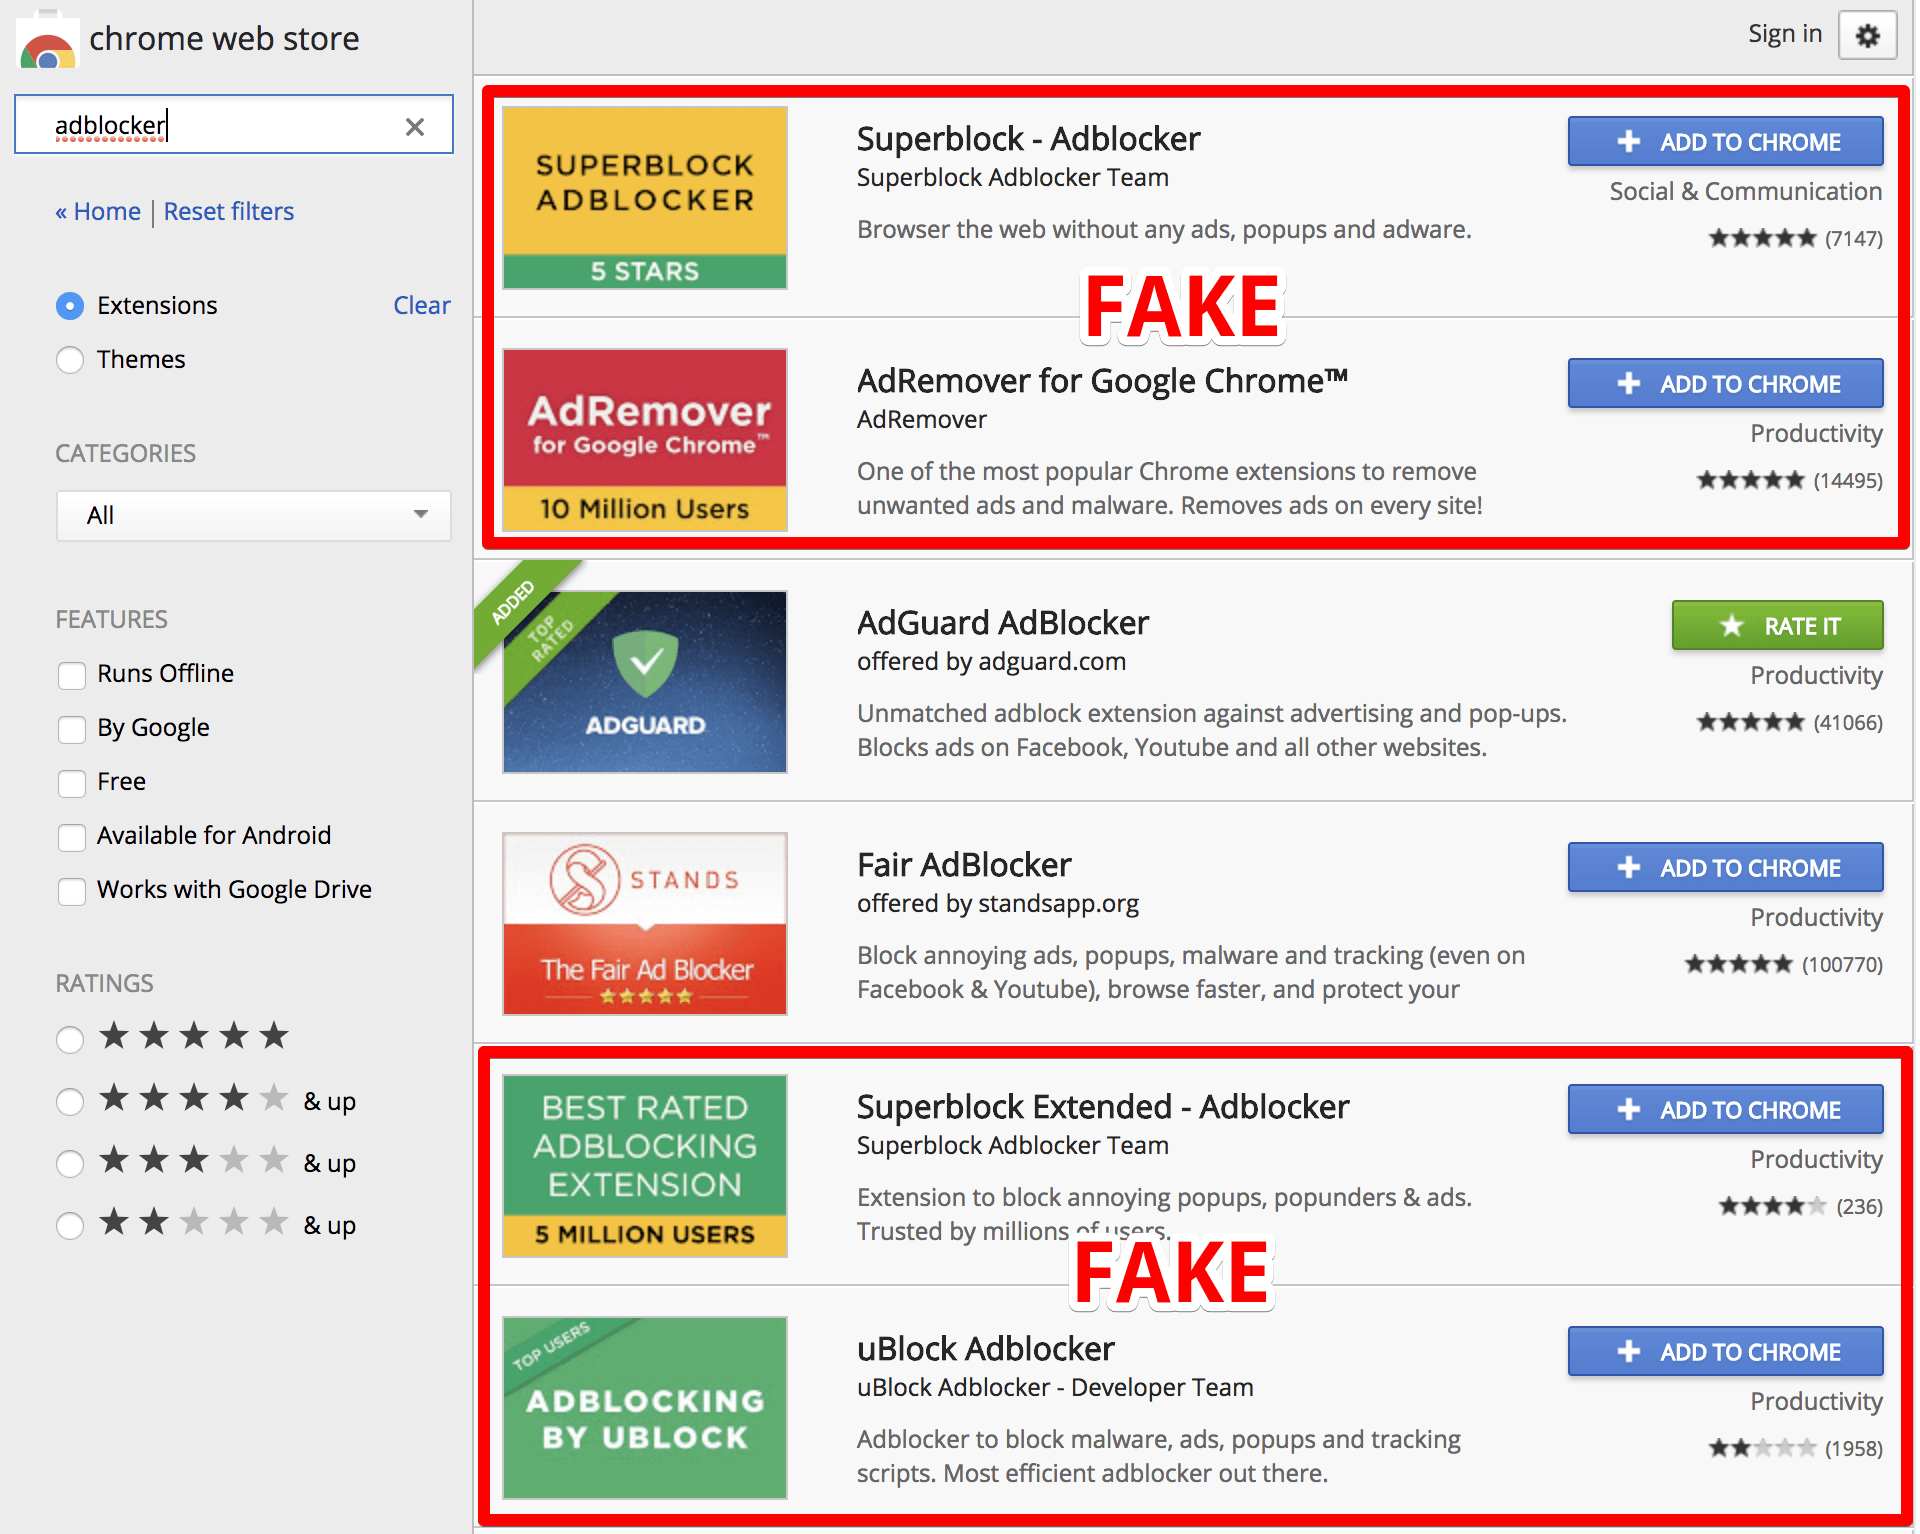
Исследователь в области безопасности наткнулся на пять вредоносных расширений, маскирующихся под блокировщики рекламы, размещенных в официальном магазине расширений для Chrome. Эти злонамеренные аддоны были установлены по меньшей мере 20 миллионами пользователей.

Проблемные расширения обнаружил Андрей Мешков, один из основателей Adguard. Господин Мешков составил список:

  • AdRemover for Google Chrome™ (установили более 10 миллионов пользователей);
  • uBlock Plus (установили более 8 миллионов пользователей);
  • [Поддельный] Adblock Pro (установили более 2 миллионов пользователей);
  • HD for YouTube™ (установили более 400 тыс. пользователей);
  • Webutation (установили более 30 тыс. пользователей).

Эти аддоны представляют собой модифицированные версии известных приложений для блокировки рекламы в браузере. Можно отметить, что злоумышленники использовали популярные ключевые слова в описании расширений, пытаясь таким образом поднять их позиции в поиске.

«Просто обратите внимание на результаты поиска. Злоумышленники банально заспамили ключевыми словами описания своих расширений, которые являются практически клонами своих легитимных прототипов», — пишет Мешков.

Анализ кода злонамеренных аддонов показал, что злоумышленники просто добавили несколько строк кода к коду легитимного расширения для блокировки рекламы. Мешков проинформировал Google о своей находке, корпорация пообещали разобраться с этим.

Вредоносный код включает модифицированную версию библиотеки jQuery, которая загружает coupons.txt со стороннего домена http://www[.]hanstrackr[.]com. Также в коде содержится возможность отправлять на удаленный сервер информацию о посещенных пользователем сайтах.

«Этот скрытый скрипт отслеживает каждый запрос, сделанный вашим браузером, затем сравнивает md5(url + “%Ujy%BNY0O”) со списком подписей, хранящихся в coupons.txt. Если что-то совпало, скрипт загружает iframe с домена g.qyz.sx, передавая информацию о посещенной странице», — поясняет эксперт.

На данный момент расширения не осуществляют какую-либо вредоносную активность, однако специалист считает, что злоумышленникам ничего не стоит добавить новые возможности в одном из обновлений.

Мешков отметил, что зараженные компьютеры похожи на ботнет, который киберпреступники могут использовать в любой момент.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru