



Баг LinkedIn позволял похищать данные профилей пользователей

Баг LinkedIn позволял похищать данные профилей пользователей

Баг LinkedIn позволял похищать данные профилей пользователей

Ошибка в работе плагина AutoFill от LinkedIn позволяет злоумышленникам похищать данные профилей пользователей. С помощью AutoFill пользователи могут автоматически заполнять информацию из своего профиля (например: имя, адрес электронной почты, местонахождение и место работы) на одобренных сторонних сайтах.

По сути, существует некий белый список доменов, на которых LinkedIn позволяет осуществлять подобные возможности. Каждый новый домен соцсеть должна одобрить самостоятельно. На данный момент в этом белом списке присутствуют десятки крупных сайтов, среди них Twitter, официальный сайт Microsoft.

На деле это значит, что любой из этих веб-сайтов может получать данные профилей пользователей без их участия. Однако тут есть нюанс — если какой-либо из этих сайтов содержит уязвимость межсайтового скриптинга (XSS), которая позволяет злоумышленнику запускать вредоносный код, атакующий может использовать этот домен для получения данных профиля LinkedIn.

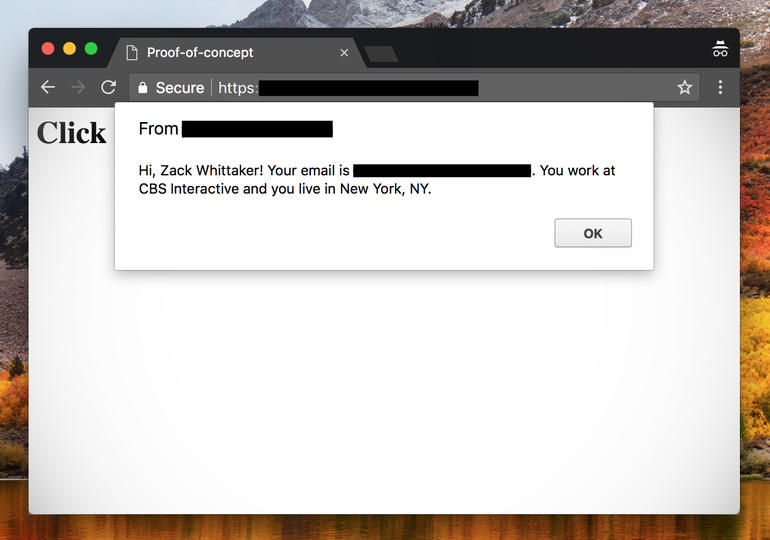
«Личная информация пользователя может быть скомпрометирована, если он просто кликнет какой-либо элемент на проблемном сайте», — объясняет эксперт в опубликованном в четверг отчете. — «Это связано с тем, что кнопка AutoFill может быть невидимой и охватывать всю страницу, таким образом, где бы ни кликнул пользователь, его информация отправиться злоумышленникам».

Представители социальной сети никак не отреагировали на первоначальное замечание обнаружившего баг исследователя. Лишь после того, как информация об уязвимости была раскрыта, разработчики LinkedIn отозвались, что брешь устранена.

Эксперт опубликовал код proof-of-concept, демонстрирующий наличие уязвимости.

«Самое страшное — информация пользователя утечет независимо от его настроек конфиденциальности. Даже если я выставлю настройки так, что мое имя, адрес электронной почты и местоположение не будут отображаться, киберпреступники все равно получат эти данные», — продолжает специалист.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru