



Хакеры атаковали сайт украинского авиационного предприятия Антонов

Хакеры атаковали сайт украинского авиационного предприятия Антонов

Хакеры атаковали сайт украинского авиационного предприятия Антонов

Киберпреступники атаковали официальный ресурс украинского авиационного предприятия «Антонов». На данный момент ни лица, осуществившие кибератаку, ни какие-либо детали инцидента неизвестны.

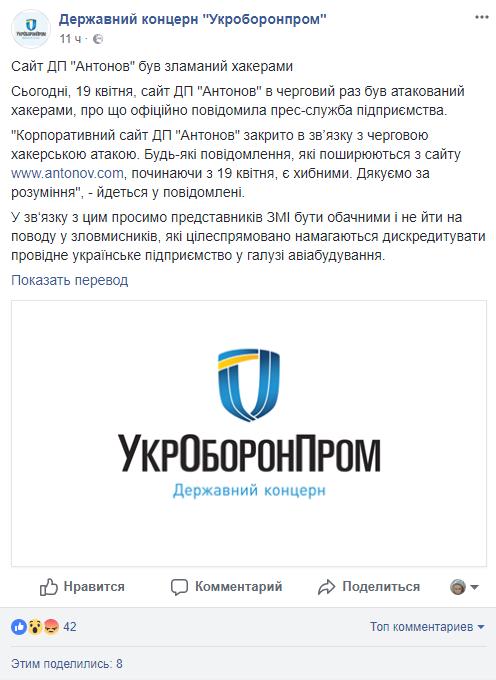
Информация о взломе появилась на официальной странице Facebook государственного концерна Укроборонпром. Сама публикация гласила следующее:

«Корпоративний сайт ДП «Антонов» закрито в зв’язку з черговою хакерською атакою. Будь-які повідомлення, які поширюються з сайту www.antonov.com, починаючи з 19 квітня, є хибними. Дякуємо за розуміння (рус. Корпоративный сайт ГП «Антонов» закрыт в связи с очередной кибератакой. Любые сообщения, распространяющиеся с сайта www.antonov.com, начиная с 19 апреля, являются ошибочными. Спасибо за понимание)».

Это уже второй известный случай, ранее СИМ сообщали об аналогичной атаке на «Антонов» в январе этого года. Тогда злоумышленники опубликовали в разделе «Новости» недостоверную информацию, назвав ее «Открытое письмо».

В марте мы писали, что неизвестные киберпреступники совершили атаку на сайт и систему электронной почты Кубанского казачьего войска. Эту информацию подтвердили в пресс-службе войска.

Получив доступ к сайту, злоумышленники разместили на его страницах недостоверную информацию о предстоящих выборах президента Российской Федерации. На данный момент злоумышленники не пойманы.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru