



В Google Play найдена шпионская программа

В Google Play найдена шпионская программа

В Google Play найдена шпионская программа

Мессенджер Dardesh из каталога Google Play после установки автоматически загружает второе приложение, которое собирает пользовательские данные. Обнаружить шпионскую программу удалось исследователям из Lookout, которые утверждают, что приложение принадлежит к группе вредоносных программ Desert Scorpion.

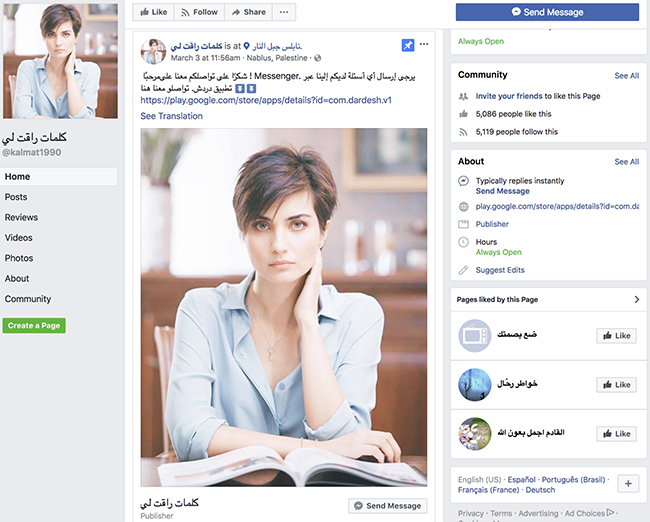
Мессенджер Dardesh был загружен с Google Play сотнями пользователей после рекламы приложения в одном из профилей на Facebook: на странице пользователя была указана ссылка в Google Play.

После установки мессенджер загружал второе приложение, которое маскировал под базовые настройки. Вредоносное приложение собирало информацию о местоположении устройства, сохраненные звонки, аудио- и видеозаписи, текстовые сообщение и другое. Найденные файлы отправлялись во внешнее хранилище, и затем на C&C сервер.

Исследователи Lookout обвиняют в кибератаке хакерскую команду APT-C-23. Профиль Facebook с ссылкой на Dardesh был использован ранее для распространения вредоносных программ группы FrozenCell, которая принадлежит APT-C-23. К тому же конфигурация серверов C&C FrozenCell и Desert Scorpion находятся в похожих блоках IP адреса.

Google Play уже удалил мессенджер Dardesh и добавил в Google Play Protect сервис для сканирования подозрительных приложений на ресурсе.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru