



В Google Play найдена шпионская программа

В Google Play найдена шпионская программа

В Google Play найдена шпионская программа

Мессенджер Dardesh из каталога Google Play после установки автоматически загружает второе приложение, которое собирает пользовательские данные. Обнаружить шпионскую программу удалось исследователям из Lookout, которые утверждают, что приложение принадлежит к группе вредоносных программ Desert Scorpion.

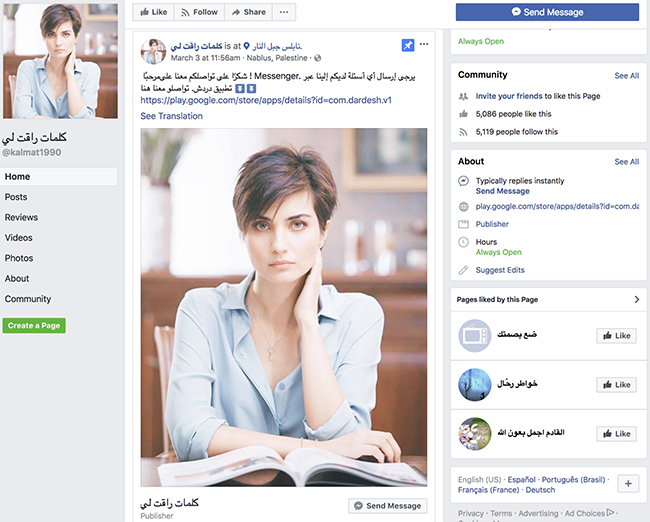
Мессенджер Dardesh был загружен с Google Play сотнями пользователей после рекламы приложения в одном из профилей на Facebook: на странице пользователя была указана ссылка в Google Play.

После установки мессенджер загружал второе приложение, которое маскировал под базовые настройки. Вредоносное приложение собирало информацию о местоположении устройства, сохраненные звонки, аудио- и видеозаписи, текстовые сообщение и другое. Найденные файлы отправлялись во внешнее хранилище, и затем на C&C сервер.

Исследователи Lookout обвиняют в кибератаке хакерскую команду APT-C-23. Профиль Facebook с ссылкой на Dardesh был использован ранее для распространения вредоносных программ группы FrozenCell, которая принадлежит APT-C-23. К тому же конфигурация серверов C&C FrozenCell и Desert Scorpion находятся в похожих блоках IP адреса.

Google Play уже удалил мессенджер Dardesh и добавил в Google Play Protect сервис для сканирования подозрительных приложений на ресурсе.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru