



В Google Play найдена шпионская программа

В Google Play найдена шпионская программа

В Google Play найдена шпионская программа

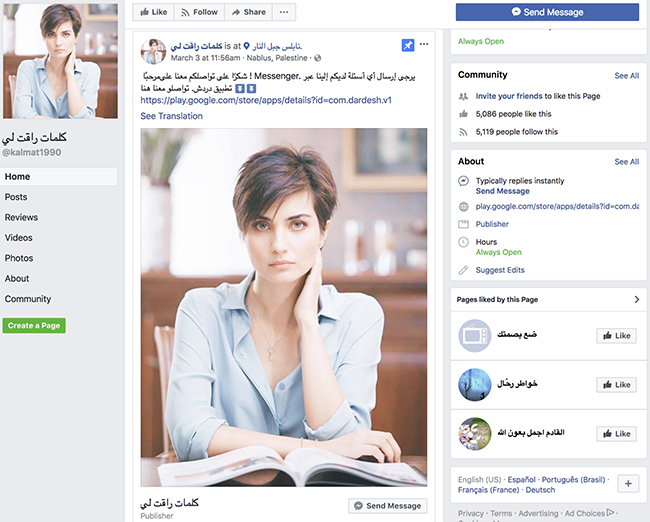
Мессенджер Dardesh из каталога Google Play после установки автоматически загружает второе приложение, которое собирает пользовательские данные. Обнаружить шпионскую программу удалось исследователям из Lookout, которые утверждают, что приложение принадлежит к группе вредоносных программ Desert Scorpion.

Мессенджер Dardesh был загружен с Google Play сотнями пользователей после рекламы приложения в одном из профилей на Facebook: на странице пользователя была указана ссылка в Google Play.

После установки мессенджер загружал второе приложение, которое маскировал под базовые настройки. Вредоносное приложение собирало информацию о местоположении устройства, сохраненные звонки, аудио- и видеозаписи, текстовые сообщение и другое. Найденные файлы отправлялись во внешнее хранилище, и затем на C&C сервер.

Исследователи Lookout обвиняют в кибератаке хакерскую команду APT-C-23. Профиль Facebook с ссылкой на Dardesh был использован ранее для распространения вредоносных программ группы FrozenCell, которая принадлежит APT-C-23. К тому же конфигурация серверов C&C FrozenCell и Desert Scorpion находятся в похожих блоках IP адреса.

Google Play уже удалил мессенджер Dardesh и добавил в Google Play Protect сервис для сканирования подозрительных приложений на ресурсе.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru