



Новый вымогатель просит поиграть в игру PlayerUnknown's Battlegrounds

Новый вымогатель просит поиграть в игру PlayerUnknown's Battlegrounds

Новый вымогатель просит поиграть в игру PlayerUnknown's Battlegrounds

Эксперты MalwareHunterTeam обнаружили новую программу-вымогатель, которая расшифровывает файлы  пострадавших пользователей, если они согласятся поиграть в онлайн-игру PlayerUnknown’s Battlegrounds (PUBG).

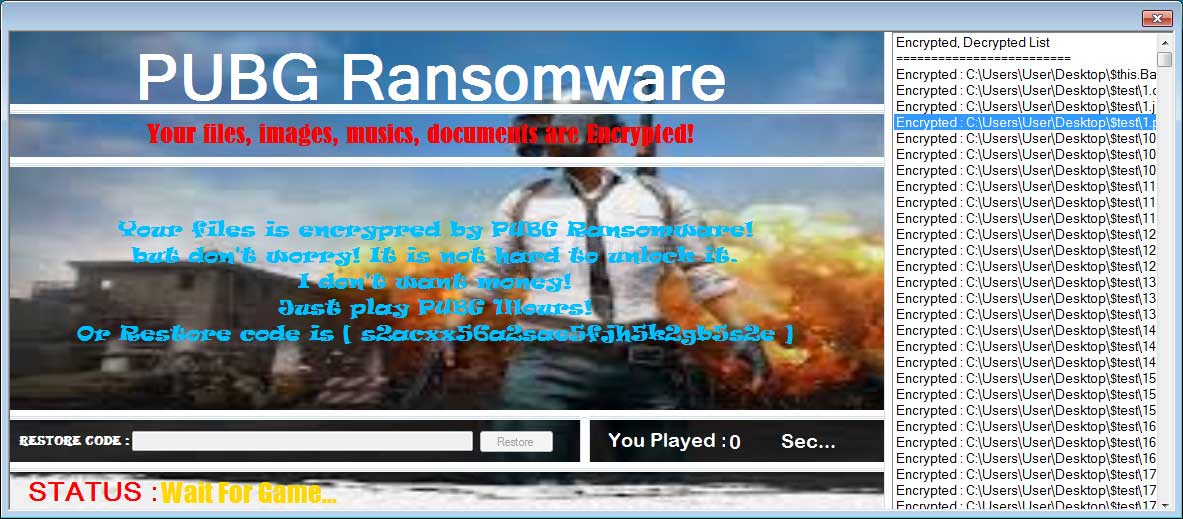
После попадания в систему вредонос, получивший имя «PUBG Ransomware», шифрует все файлы на рабочем столе пользователя, добавляя  ним расширение .PUBG. По окончании процесса шифрования вымогатель отображает заставку, предлагающую два варианта расшифровки файлов.

«Твои файлы, картинки, музыка, документы зашифрованы PUBG Ransomware! Однако не стоит беспокоиться, расшифровать их не так трудно. Мне не нужны деньги, просто поиграй в PUBG один час», — гласит сообщение злоумышленников.

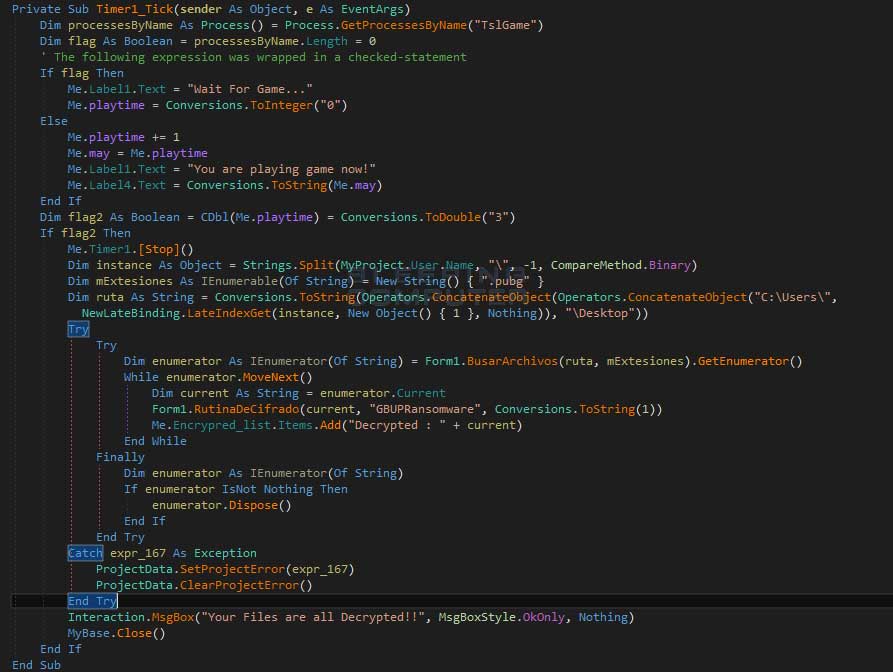
Если пользователь не хочет играть, он может просто ввести ключ «s2acxx56a2sae5fjh5k2gb5s2e», после чего файлы расшифруются. Если же выбрать другой способ, вредонос будет мониторить активность процесса TslGame.

Несмотря на то, что злоумышленники утверждают, что нужно играть в игру час, эксперты уточняют, что процесс игры можно запустить всего на 3 секунды. Об этом можно сцдить из опубликованного специалистами куска кода вымогателя.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru