



Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

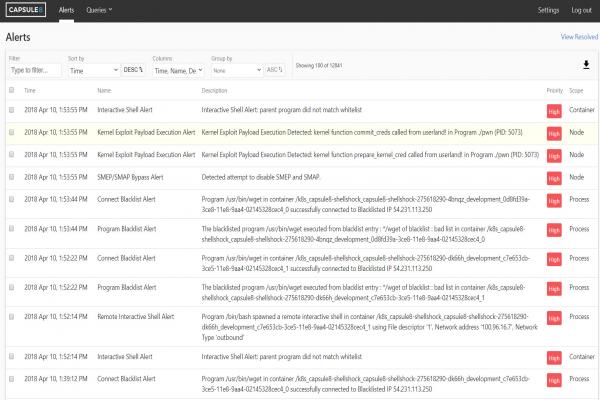
Capsule8 объявила об общей доступности Capsule8 1.0, платформы для обнаружения кибератак нулевого дня в реальном времени, способной работать в производственных масштабах.

Capsule8 1.0 была создана решать наиболее важные проблемы безопасности производственной среды в “контейнерных” и устаревших конфигурациях Linux в едином масштабируемом решении. Разработчики сообщают, что Capsule8 1.0 способна определить и решить проблемы безопасности связанные с уязвимостями Meltdown и Spectre. 

«Обнаружение атак является важным направлением в средах микросервиса, таких как Lyft, где ожидаемое поведение хоста может варьироваться в зависимости от сервера. Архитектура и возможности обнаружения угроз Capsule8 впечатляют и идеально сочетаются с необходимостью быстрого обнаружения угрозы в режиме реального времени», - сказал Джеймс Аддисон, старший инженер безопасности в Lyft. «Мы рады видеть, что Capsule8 расширяет границы обнаружения кибератак».

Capsule8 1.0 при обнаружении атаки может автоматически прервать соединения и перезапустить рабочие нагрузки или предупредить пользователя сразу после обнаружения угрозы.

Новая платформа может взаимодействовать с системами управления предупреждениями, коммуникационными инструментами, приложениями SIEM и большими хранилищами данных, позволяющими командам безопасности отслеживать активность с помощью инструмента по своему выбору.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru