



Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

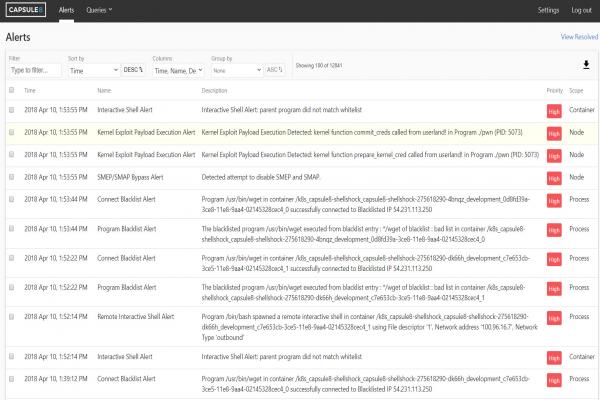
Capsule8 объявила об общей доступности Capsule8 1.0, платформы для обнаружения кибератак нулевого дня в реальном времени, способной работать в производственных масштабах.

Capsule8 1.0 была создана решать наиболее важные проблемы безопасности производственной среды в “контейнерных” и устаревших конфигурациях Linux в едином масштабируемом решении. Разработчики сообщают, что Capsule8 1.0 способна определить и решить проблемы безопасности связанные с уязвимостями Meltdown и Spectre. 

«Обнаружение атак является важным направлением в средах микросервиса, таких как Lyft, где ожидаемое поведение хоста может варьироваться в зависимости от сервера. Архитектура и возможности обнаружения угроз Capsule8 впечатляют и идеально сочетаются с необходимостью быстрого обнаружения угрозы в режиме реального времени», - сказал Джеймс Аддисон, старший инженер безопасности в Lyft. «Мы рады видеть, что Capsule8 расширяет границы обнаружения кибератак».

Capsule8 1.0 при обнаружении атаки может автоматически прервать соединения и перезапустить рабочие нагрузки или предупредить пользователя сразу после обнаружения угрозы.

Новая платформа может взаимодействовать с системами управления предупреждениями, коммуникационными инструментами, приложениями SIEM и большими хранилищами данных, позволяющими командам безопасности отслеживать активность с помощью инструмента по своему выбору.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru