



Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

Capsule8 выпустила платформу обнаружения атак нулевого дня для Linux

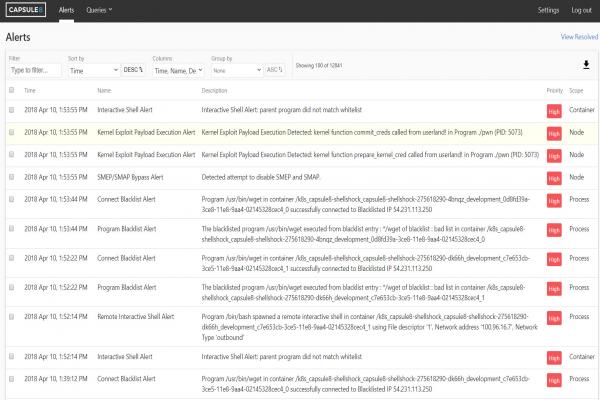
Capsule8 объявила об общей доступности Capsule8 1.0, платформы для обнаружения кибератак нулевого дня в реальном времени, способной работать в производственных масштабах.

Capsule8 1.0 была создана решать наиболее важные проблемы безопасности производственной среды в “контейнерных” и устаревших конфигурациях Linux в едином масштабируемом решении. Разработчики сообщают, что Capsule8 1.0 способна определить и решить проблемы безопасности связанные с уязвимостями Meltdown и Spectre. 

«Обнаружение атак является важным направлением в средах микросервиса, таких как Lyft, где ожидаемое поведение хоста может варьироваться в зависимости от сервера. Архитектура и возможности обнаружения угроз Capsule8 впечатляют и идеально сочетаются с необходимостью быстрого обнаружения угрозы в режиме реального времени», - сказал Джеймс Аддисон, старший инженер безопасности в Lyft. «Мы рады видеть, что Capsule8 расширяет границы обнаружения кибератак».

Capsule8 1.0 при обнаружении атаки может автоматически прервать соединения и перезапустить рабочие нагрузки или предупредить пользователя сразу после обнаружения угрозы.

Новая платформа может взаимодействовать с системами управления предупреждениями, коммуникационными инструментами, приложениями SIEM и большими хранилищами данных, позволяющими командам безопасности отслеживать активность с помощью инструмента по своему выбору.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru