



Новый macOS-бэкдор скрывается в документах Word

Новый macOS-бэкдор скрывается в документах Word

Новый macOS-бэкдор скрывается в документах Word

Специалисты Trend Micro обнаружили бэкдор для macOS, который, по предположениям экспертов, используется группой киберпреступников OceanLotus (другие имена: APT 32, APT-C-00, SeaLotus и Cobalt Kitty).

«OceanLotus приписываются атаки на правозащитные организации, средства массовой информации, научно-исследовательские институты. Мы детектируем этот бэкдор как OSX_OCEANLOTUS.D, он атакует компьютеры под управлением macOS, на которой установлен язык программирования Perl», — пишут исследователи.

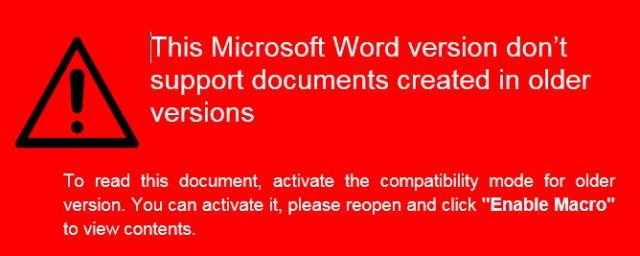
Бэкдор был обнаружен во вредоносном документе Word, который доставлялся жертвам по электронной почте. Имя документа — «2018-PHIẾU  GHI  DANH  THAM  DỰ  TĨNH  HỘI HMDC 2018.doc», он пытается замаскироваться под форму приглашения на мероприятие, организованное вьетнамской организацией HDMC, выступающей за национальную независимость и демократию.

После открытия подобного документа пользователю предлагает активировать макросы, код обфусцирован посимвольно с помощью ASCII.

После деобфускации можно увидеть, что вредоносная составляющая написана на языке программирования Perl. Злонамеренный код извлекает theme0.xml из документа Word, theme0.xml является 32-битным исполняемым файлом, в сущности, это дроппер, который устанавливается по пути /tmp/system/word/theme/syslogd.

Этот дроппер, в свою очередь, устанавливает сам бэкдор, который собирает информацию об операционной системе, отправляя ее на удаленный командный сервер C&C. После этого этапа вредонос может выполнять любые команда, отправляемые серверов, получая контроль над зараженной системой.

Поскольку зловред распространяется с помощью фишинговых писем, Trend Micro рекомендует всем внимательнее относится к тому, что приходит в ваш почтовый ящик.

Ранее мы сообщали, что пользователи macOS High Sierra опять столкнулись с багом APFS. На этот раз эксперты выяснили, что последняя версия macOS регистрирует пароли шифрования для внешних дисков, отформатированных в APFS, причем хранит их в простом текстовом виде в лог-файлах.

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru