



Новый macOS-бэкдор скрывается в документах Word

Новый macOS-бэкдор скрывается в документах Word

Новый macOS-бэкдор скрывается в документах Word

Специалисты Trend Micro обнаружили бэкдор для macOS, который, по предположениям экспертов, используется группой киберпреступников OceanLotus (другие имена: APT 32, APT-C-00, SeaLotus и Cobalt Kitty).

«OceanLotus приписываются атаки на правозащитные организации, средства массовой информации, научно-исследовательские институты. Мы детектируем этот бэкдор как OSX_OCEANLOTUS.D, он атакует компьютеры под управлением macOS, на которой установлен язык программирования Perl», — пишут исследователи.

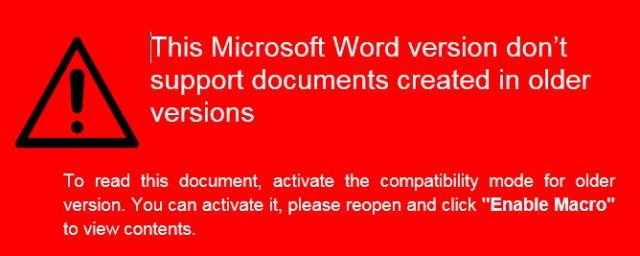
Бэкдор был обнаружен во вредоносном документе Word, который доставлялся жертвам по электронной почте. Имя документа — «2018-PHIẾU  GHI  DANH  THAM  DỰ  TĨNH  HỘI HMDC 2018.doc», он пытается замаскироваться под форму приглашения на мероприятие, организованное вьетнамской организацией HDMC, выступающей за национальную независимость и демократию.

После открытия подобного документа пользователю предлагает активировать макросы, код обфусцирован посимвольно с помощью ASCII.

После деобфускации можно увидеть, что вредоносная составляющая написана на языке программирования Perl. Злонамеренный код извлекает theme0.xml из документа Word, theme0.xml является 32-битным исполняемым файлом, в сущности, это дроппер, который устанавливается по пути /tmp/system/word/theme/syslogd.

Этот дроппер, в свою очередь, устанавливает сам бэкдор, который собирает информацию об операционной системе, отправляя ее на удаленный командный сервер C&C. После этого этапа вредонос может выполнять любые команда, отправляемые серверов, получая контроль над зараженной системой.

Поскольку зловред распространяется с помощью фишинговых писем, Trend Micro рекомендует всем внимательнее относится к тому, что приходит в ваш почтовый ящик.

Ранее мы сообщали, что пользователи macOS High Sierra опять столкнулись с багом APFS. На этот раз эксперты выяснили, что последняя версия macOS регистрирует пароли шифрования для внешних дисков, отформатированных в APFS, причем хранит их в простом текстовом виде в лог-файлах.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru