



Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Специалисты ESET обнаружили новую мошенническую схему. Приложение Pingu Cleans Up подписывало пользователей на дорогостоящий сервис, используя легитимный способ оплаты в Google Play.

Игра Pingu Cleans Up впервые появилась в магазине приложений 8 февраля 2018 года. Ее загрузили от 50 000 до 100 000 раз.

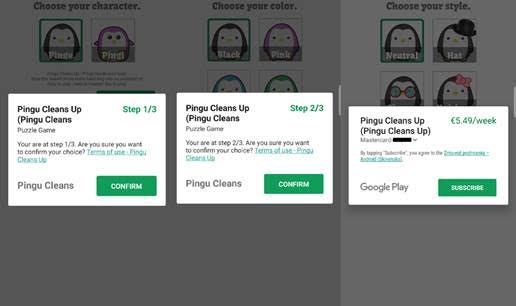
После установки на планшет или смартфон приложение предлагало создать игрового персонажа. На первых двух этапах потенциальная жертва, выбирая нужный атрибут, должна была нажать кнопку «Подтвердить» во всплывающем окне.

На последнем этапе пользователь с банковской картой, привязанной к аккаунту Google Play, видел окно, напоминающее предыдущие. Разница в том, что кнопка «Подтвердить» была заменена на «Подписаться». Нажав на кнопку, пользователь оформлял подписку стоимостью 5,49 евро (около 400 рублей) в неделю. Платеж списывался с карты автоматически до момента отмены подписки.

Пользователи, в аккаунте которых не было данных банковской карты, видели на третьем этапе другое окно. Им предлагалось добавить информацию о способе оплаты, чтобы завершить покупку.

Схема мошенников основана на предположении о том, что некоторые пользователи кликнут по любому окну, мешающему игре, не вчитываясь в текст. Судя по негативным отзывам в Google Play, афера работает.

После предупреждения ESET игра Pingu Cleans Up была удалена из Google Play. Пострадавшим не нужно отключать подписку вручную – она отменена автоматически.

ESET рекомендует изучать рейтинг и отзывы в Google Play до установки приложения и использовать мобильный антивирус для смартфонов и планшетов на Android.

Антивирусные продукты ESET детектируют мошенническое приложение как Android/FakeApp.IF.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru