



Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Специалисты ESET обнаружили новую мошенническую схему. Приложение Pingu Cleans Up подписывало пользователей на дорогостоящий сервис, используя легитимный способ оплаты в Google Play.

Игра Pingu Cleans Up впервые появилась в магазине приложений 8 февраля 2018 года. Ее загрузили от 50 000 до 100 000 раз.

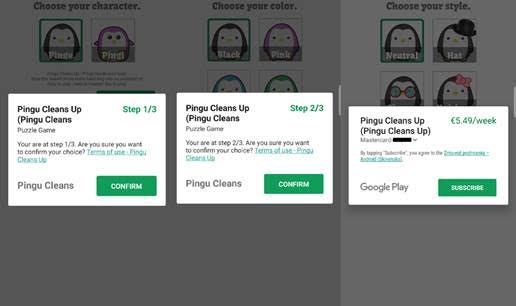
После установки на планшет или смартфон приложение предлагало создать игрового персонажа. На первых двух этапах потенциальная жертва, выбирая нужный атрибут, должна была нажать кнопку «Подтвердить» во всплывающем окне.

На последнем этапе пользователь с банковской картой, привязанной к аккаунту Google Play, видел окно, напоминающее предыдущие. Разница в том, что кнопка «Подтвердить» была заменена на «Подписаться». Нажав на кнопку, пользователь оформлял подписку стоимостью 5,49 евро (около 400 рублей) в неделю. Платеж списывался с карты автоматически до момента отмены подписки.

Пользователи, в аккаунте которых не было данных банковской карты, видели на третьем этапе другое окно. Им предлагалось добавить информацию о способе оплаты, чтобы завершить покупку.

Схема мошенников основана на предположении о том, что некоторые пользователи кликнут по любому окну, мешающему игре, не вчитываясь в текст. Судя по негативным отзывам в Google Play, афера работает.

После предупреждения ESET игра Pingu Cleans Up была удалена из Google Play. Пострадавшим не нужно отключать подписку вручную – она отменена автоматически.

ESET рекомендует изучать рейтинг и отзывы в Google Play до установки приложения и использовать мобильный антивирус для смартфонов и планшетов на Android.

Антивирусные продукты ESET детектируют мошенническое приложение как Android/FakeApp.IF.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru