



Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Специалисты ESET обнаружили новую мошенническую схему. Приложение Pingu Cleans Up подписывало пользователей на дорогостоящий сервис, используя легитимный способ оплаты в Google Play.

Игра Pingu Cleans Up впервые появилась в магазине приложений 8 февраля 2018 года. Ее загрузили от 50 000 до 100 000 раз.

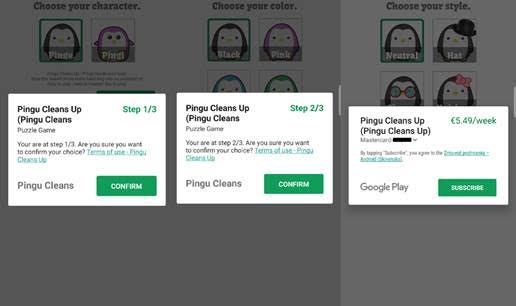
После установки на планшет или смартфон приложение предлагало создать игрового персонажа. На первых двух этапах потенциальная жертва, выбирая нужный атрибут, должна была нажать кнопку «Подтвердить» во всплывающем окне.

На последнем этапе пользователь с банковской картой, привязанной к аккаунту Google Play, видел окно, напоминающее предыдущие. Разница в том, что кнопка «Подтвердить» была заменена на «Подписаться». Нажав на кнопку, пользователь оформлял подписку стоимостью 5,49 евро (около 400 рублей) в неделю. Платеж списывался с карты автоматически до момента отмены подписки.

Пользователи, в аккаунте которых не было данных банковской карты, видели на третьем этапе другое окно. Им предлагалось добавить информацию о способе оплаты, чтобы завершить покупку.

Схема мошенников основана на предположении о том, что некоторые пользователи кликнут по любому окну, мешающему игре, не вчитываясь в текст. Судя по негативным отзывам в Google Play, афера работает.

После предупреждения ESET игра Pingu Cleans Up была удалена из Google Play. Пострадавшим не нужно отключать подписку вручную – она отменена автоматически.

ESET рекомендует изучать рейтинг и отзывы в Google Play до установки приложения и использовать мобильный антивирус для смартфонов и планшетов на Android.

Антивирусные продукты ESET детектируют мошенническое приложение как Android/FakeApp.IF.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru