



Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступная группа, известная как JokerStash, продает данные более 5 миллионов кредитных и дебетовых карт, принадлежащих американским клиентам компаний Saks Fifth Avenue и Lord & Taylor.

Как сообщают исследователи компании Gemini Advisory, киберпреступники приняли решение продавать данные по частям, предлагая на данный момент 35 000 данных клиентов Saks Fifth Avenue, а также 90 000 данных клиентов Lord & Taylor. Эксперты полагают, что пройдет несколько месяцев, прежде чем злоумышленники предложат для продажи весь архив данных.

Исследователи утверждают, что данные банковских карт были похищены при помощи вредоносной программы, которую киберпреступники установили в POS-терминалы, принадлежащие Saks Fifth Avenue и Lord & Taylor.

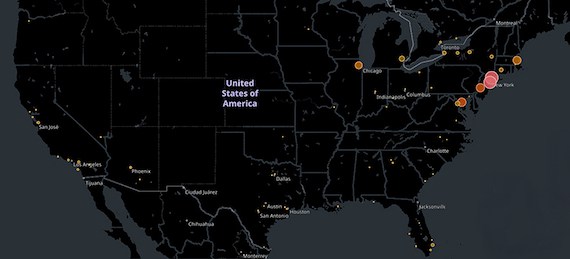
Gemini Advisory опубликовала карту, которая отражает затронутые инцидентом районы США.

Эта утечка самая крупная за последнее время по своим масштабам. Пострадавшим пользователям рекомендуется заменить свои карты, либо же настроить уведомления, которые буду предупреждать их о подозрительной активности.

Специалисты считают, что интернет-магазины вышеназванных компаний никак не пострадали, а значит клиентам, которые совершали покупки онлайн бояться нечего.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru