



Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступники похитили данные 5 млн банковских карт граждан США

Киберпреступная группа, известная как JokerStash, продает данные более 5 миллионов кредитных и дебетовых карт, принадлежащих американским клиентам компаний Saks Fifth Avenue и Lord & Taylor.

Как сообщают исследователи компании Gemini Advisory, киберпреступники приняли решение продавать данные по частям, предлагая на данный момент 35 000 данных клиентов Saks Fifth Avenue, а также 90 000 данных клиентов Lord & Taylor. Эксперты полагают, что пройдет несколько месяцев, прежде чем злоумышленники предложат для продажи весь архив данных.

Исследователи утверждают, что данные банковских карт были похищены при помощи вредоносной программы, которую киберпреступники установили в POS-терминалы, принадлежащие Saks Fifth Avenue и Lord & Taylor.

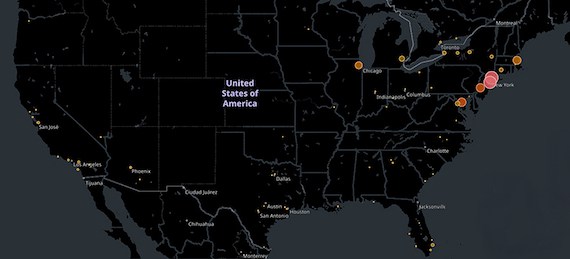
Gemini Advisory опубликовала карту, которая отражает затронутые инцидентом районы США.

Эта утечка самая крупная за последнее время по своим масштабам. Пострадавшим пользователям рекомендуется заменить свои карты, либо же настроить уведомления, которые буду предупреждать их о подозрительной активности.

Специалисты считают, что интернет-магазины вышеназванных компаний никак не пострадали, а значит клиентам, которые совершали покупки онлайн бояться нечего.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru