



ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

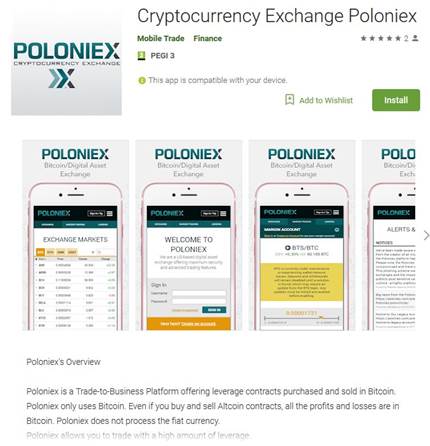
Специалисты ESET обнаружили новую фишинговую атаку, нацеленную на пользователей криптовалютной биржи Poloniex. В Google Play появилось новое вредоносное приложение, предназначенное для кражи данных.

Poloniex – популярная криптовалютная биржа, на которой можно торговать более чем 100 криптовалютами. У ресурса есть официальный сайт, но отсутствует собственное мобильное приложение, чем давно и успешно пользуются мошенники.

В марте вирусный аналитик ESET Лукас Стефанко обнаружил в Google Play новое вредоносное приложение, использующее бренд Poloniex. На тот момент программа не собирала данные – только переадресовывала пользователей на официальный сайт биржи.

По мнению Лукаса Стефанко, мошенники планировали таким образом набрать базу лояльных пользователей, а затем перехватывать их данные с помощью поддельного окна для ввода логина и пароля.

Фишинговое приложение было удалено из Google Play после сообщения ESET.

Осенью 2017 года ESET предупреждала о других фишинговых кампаниях, связанных с Poloniex. Поддельные приложения POLONIEX и POLONIEX EXCHANGE, собирающие логины и пароли пользователей, были скачаны из Google Play в общей сложности больше 5000 раз.

ESET рекомендует проверять подлинность мобильных приложений (наличие ссылки на официальном сайте), рейтинги и отзывы пользователей на Google Play, а также использовать двухфакторную аутентификацию и надежное антивирусное решение для мобильных устройств.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru