



Системы Boeing были, предположительно, атакованы WannaCry

Системы Boeing были, предположительно, атакованы WannaCry

Системы Boeing были, предположительно, атакованы WannaCry

В среду представители Boeing заявили об обнаружении следов кибератаки в своих системах, предположительно, в них замешан печально известный вредонос-вымогатель WannaCry, поразивший более 70 стран в прошлом году.

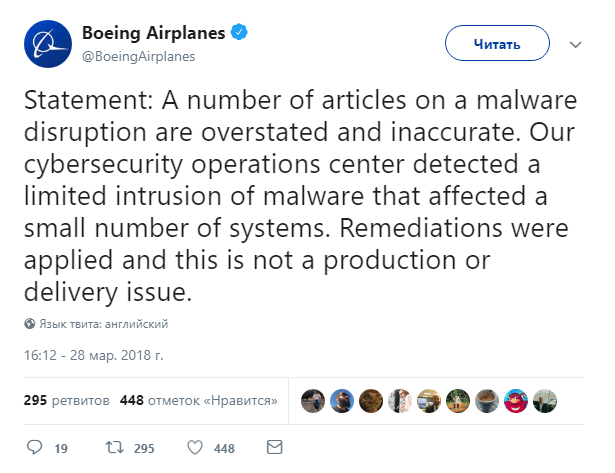
Соответствующее сообщение было оставлено представителями корпорации в официальном аккаунте Twitter:

«Ряд статей, в которых говорится о вторжении вредоносной программы, преувеличены и не точны в изложении фактов. Наш центр кибербезопасности обнаружил частичное проникновение злонамеренной программы, которое затронуло небольшое количество систем. Нами были приняты соответствующие меры», — говорится в сообщении.

Об атаке WannaCry на системы Boeing сообщало американское издание The New York Times, опубликовавшее сообщение главного инженера Boeing, который призывал всех в корпорации приготовиться.

Напомним, что эпидемия вредоноса WannaCry стремительно началась 12 мая 2017 года. Более 70 стран, десятки тысяч зараженных компьютеров — вот неполные «заслуги» данного вида вымогателей.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru