



Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Команда Phish.ai разработала расширение для браузера Google Chrome, способное обнаруживать, когда пользователь посещает домены, в именах которых используются нестандартные символы Юникода и предупреждать о возможной атаке с использованием омографов (слов, одинаковых в написании), известной как «homograph attack».

Злоумышленники часто используют подобные приемы в целях скрыть злонамеренность своего сайта, максимально выдав его за легитимный. Такие фишинговые сайты собирают данные пользователей, передавая их киберпреступникам, либо же заражают системы вредоносными программами.

Такой вектор атаки стал возможен благодаря тому, что ICANN («Корпорация по управлению доменными именами и IP-адресами») разрешила регистрацию интернационализированных доменных имен с использованием символов Юникода.

Некоторые из этих символов Юникода визуально идентичны стандартным латинским буквам. Таким образом, злоумышленникам стало проще заманивать пользователей на фишинговые сайты, так как отличить их от легитимных визуально невозможно.

Из примеров можно привести следующую маскировку — coịnbạse.com. Только внимательный пользователь обнаружит точки под символами «i» и «a», что указывает на попытку киберпреступников замаскировать свой домен.

Некоторые браузеры научились использовать символы Паникод (Punycode), преобразовывая в них символы Юникод. Такие браузеры, как Edge или Vivaldi вместо coịnbạse.com отобразят xn--conbse-zc8b7m.com, что уже будет указывать на явную проблему с доменным именем.

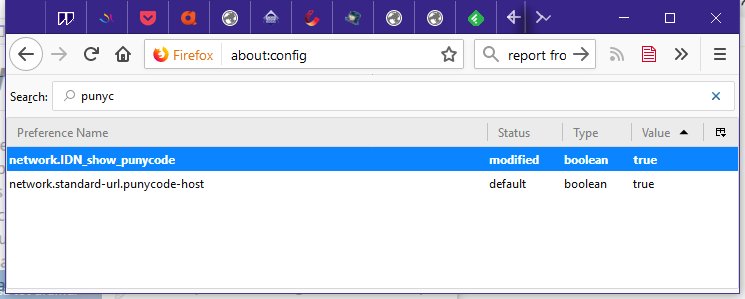
Для Firefox отображение доменных имен в Паникод придется активировать вручную в разделе about:config.

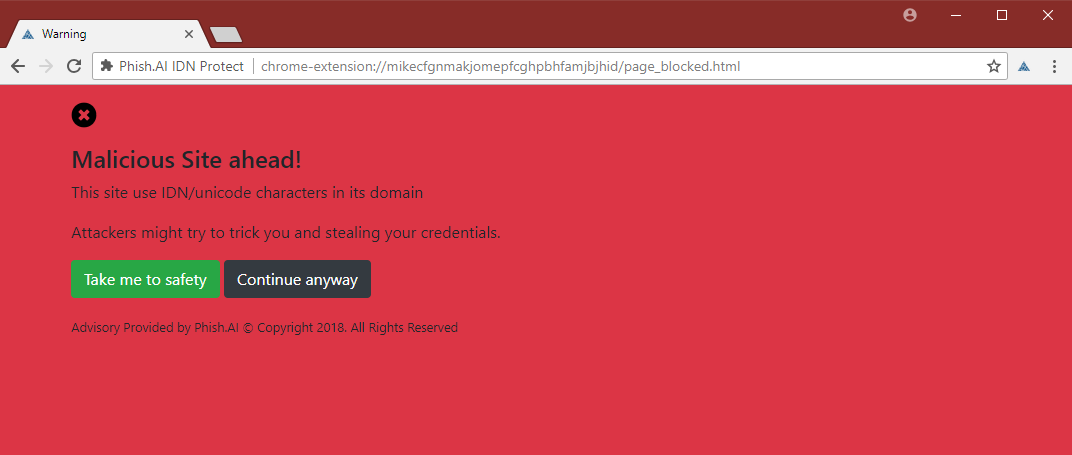
Что касается самого популярного браузера Chrome, разработчики Phish.ai создали для него специальное расширение. Отображающее предупреждение, когда пользователь пытается зайти на сайт, чье доменное имя состоит из символов Юникода.

Исходный код расширения Phish.AI IDN Protect Chrome доступен на GitHub, а само приложение в официальном магазине.

Ранее мы писали, что злоумышленники могут создавать  фишинговые домены, выглядящие легитимно, используя уязвимость в популярных веб-браузерах, которые не могут должным образом защитить своих пользователей от атак.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru