



Facebook детализировано фиксирует звонки и SMS

Facebook детализировано фиксирует звонки и SMS

Facebook детализировано фиксирует звонки и SMS

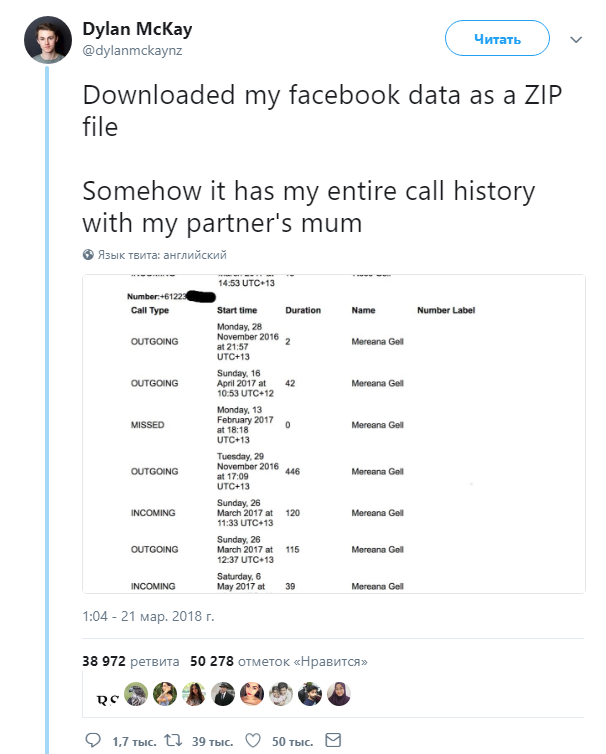
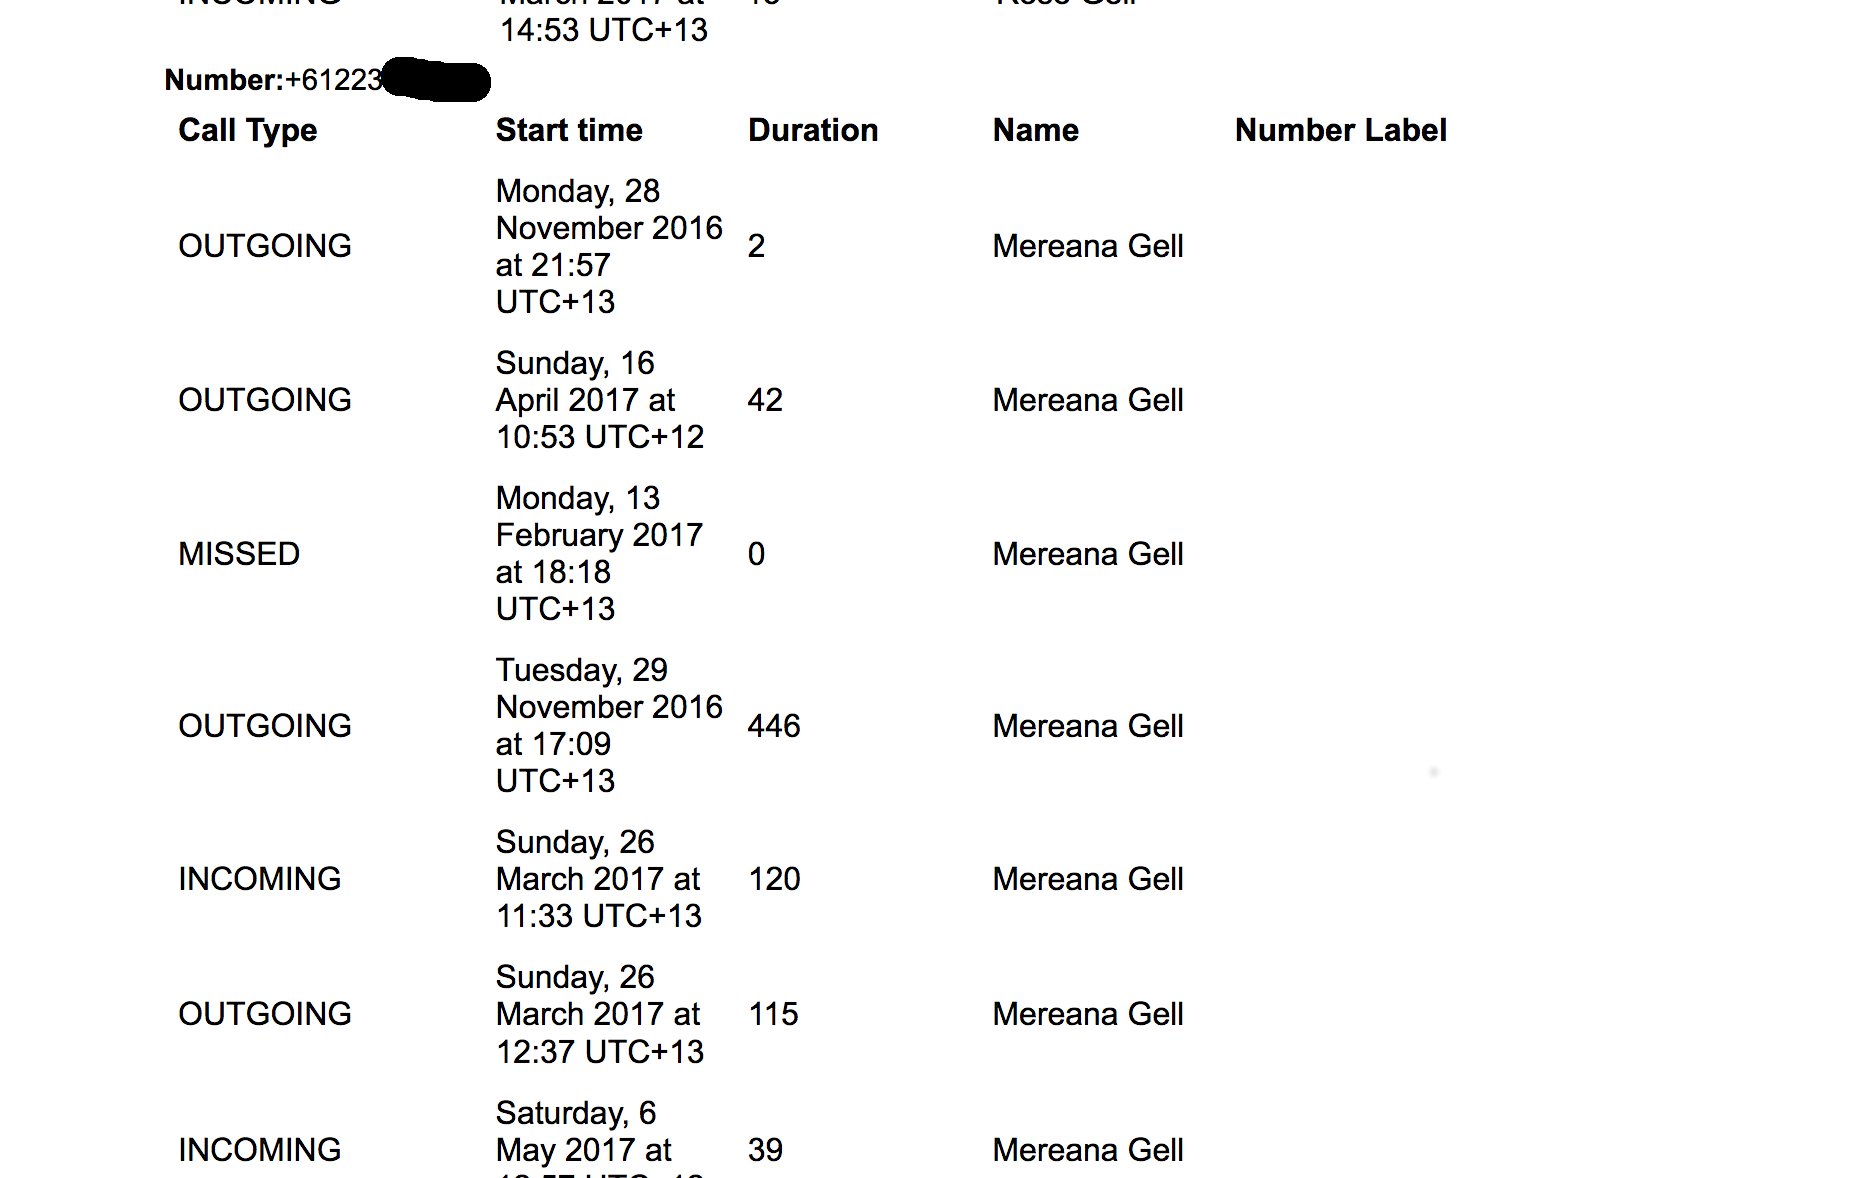
Независимый исследователь из Новой Зеландии Дилан Маккей (Dylan McKay) сообщил об обнаружении информации о своих звонках, включая их продолжительность и имена абонентов, в данных, собираемых соцсетью Facebook.

Как пишет Маккей в Twitter, он загрузил все свои данные из Facebook в ZIP-архиве.

«Почему-то среди этих данных была история моих звонков», — уточнил Маккей.

После этого сообщения различные исследователи принялись проверять наличие аналогичной конфиденциальной информации, принадлежащей им. Находка Маккей подтвердилась, социальная сеть действительно фиксирует детализированные вызовы.

Со своей стороны, Facebook заявила, что логирование такой информации не выходит за рамки законного сбора данных, и что это помогает улучшать систему рекомендаций.

«Благодаря этой системе мы помогаем пользователям искать людей», — отметили представители социальной сети.

Facebook переживает не лучшие времена, ранее стало известно, что социальная сеть столкнулась с самой серьезной утечкой на данный момент. Согласно отчету The Guardian, Cambridge Analytica незаконно собрала более 50 миллионов анкет пользователей Facebook без их согласия, эти данные были использованы для воздействия на результаты выборов в США.

Дошло до того, что даже Mozilla убрала свою рекламу со страниц Facebook после скандала с утечкой.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru