



Facebook детализировано фиксирует звонки и SMS

Facebook детализировано фиксирует звонки и SMS

Facebook детализировано фиксирует звонки и SMS

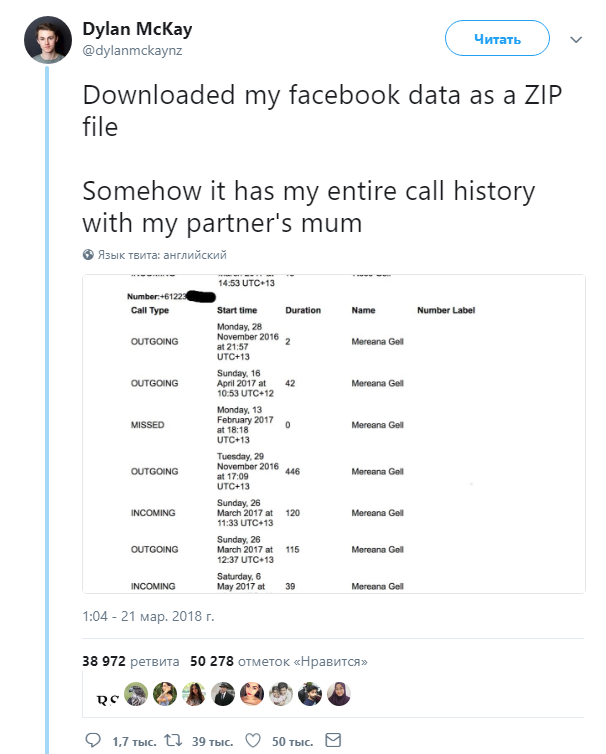
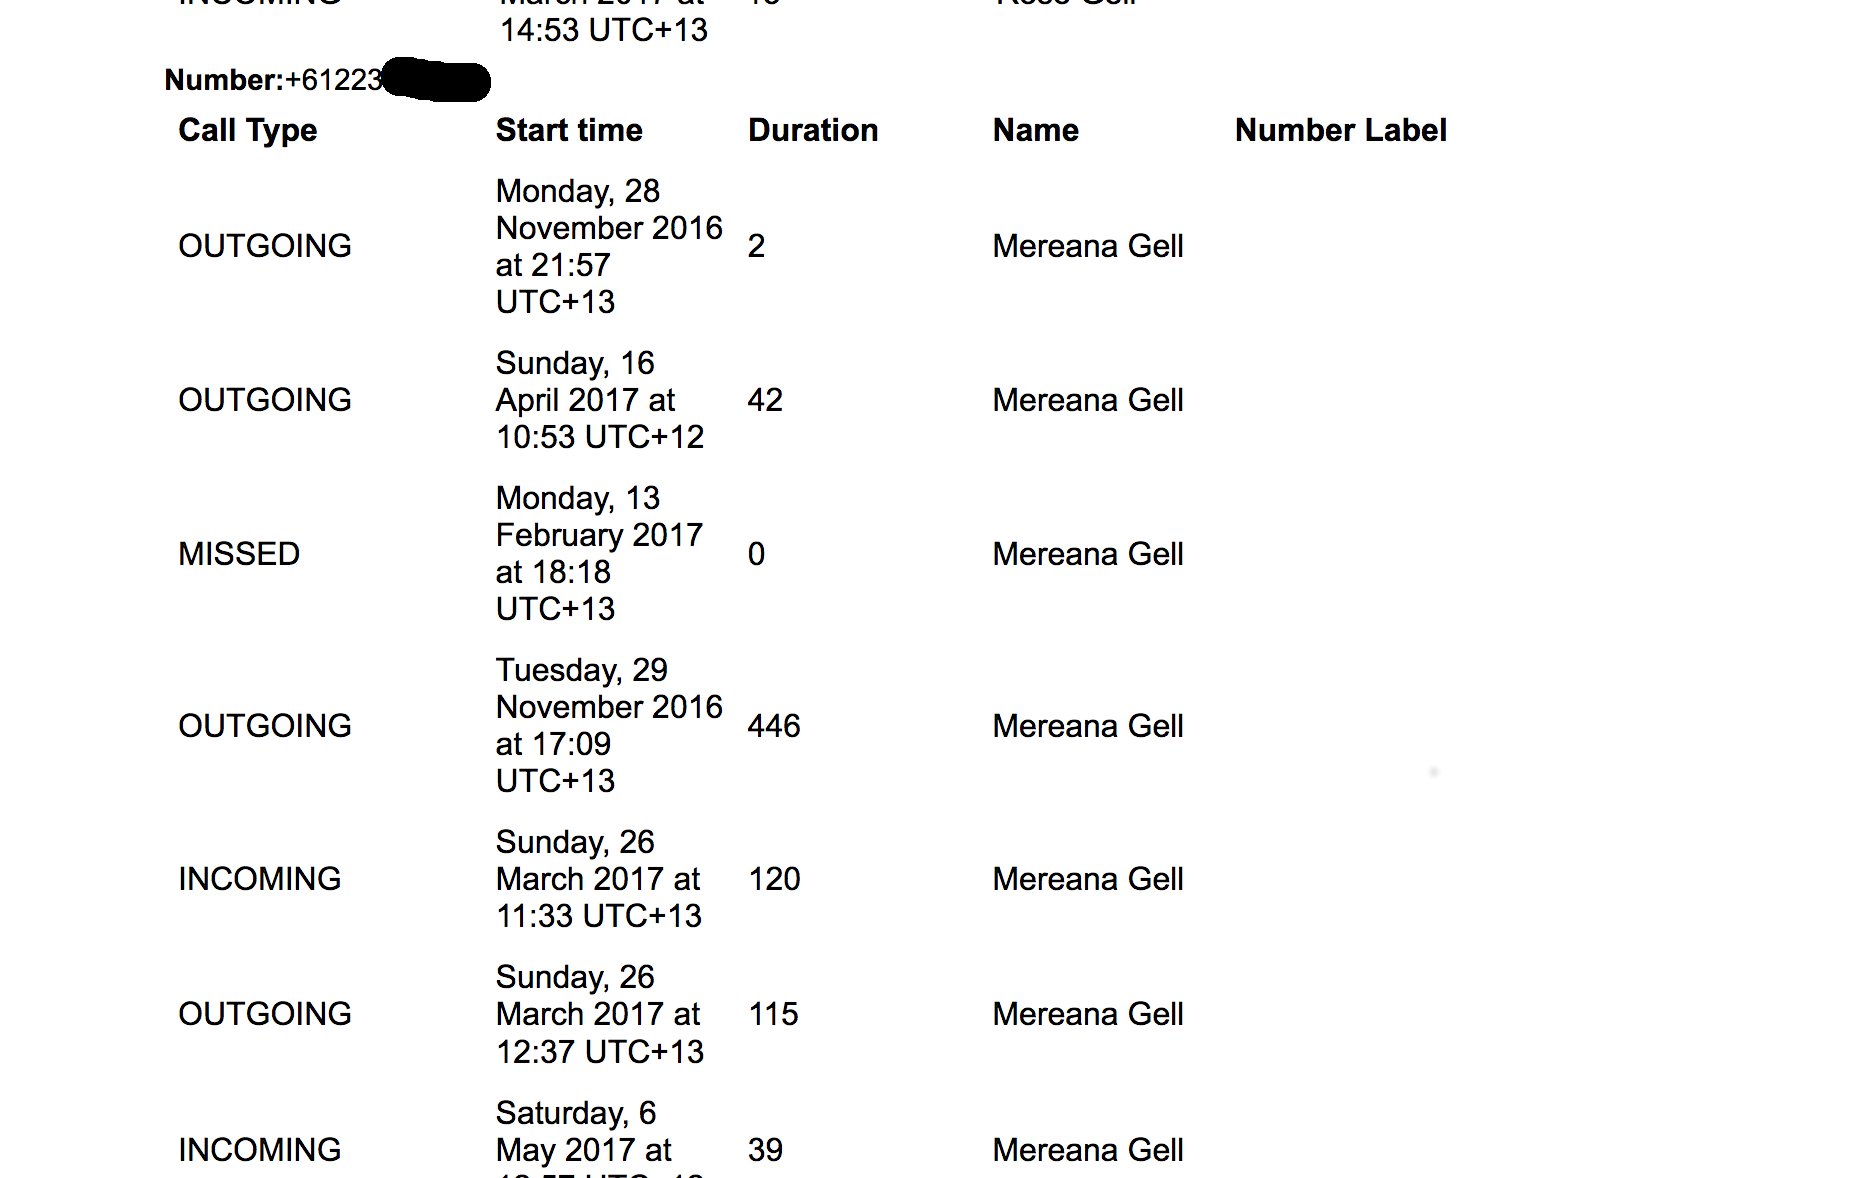
Независимый исследователь из Новой Зеландии Дилан Маккей (Dylan McKay) сообщил об обнаружении информации о своих звонках, включая их продолжительность и имена абонентов, в данных, собираемых соцсетью Facebook.

Как пишет Маккей в Twitter, он загрузил все свои данные из Facebook в ZIP-архиве.

«Почему-то среди этих данных была история моих звонков», — уточнил Маккей.

После этого сообщения различные исследователи принялись проверять наличие аналогичной конфиденциальной информации, принадлежащей им. Находка Маккей подтвердилась, социальная сеть действительно фиксирует детализированные вызовы.

Со своей стороны, Facebook заявила, что логирование такой информации не выходит за рамки законного сбора данных, и что это помогает улучшать систему рекомендаций.

«Благодаря этой системе мы помогаем пользователям искать людей», — отметили представители социальной сети.

Facebook переживает не лучшие времена, ранее стало известно, что социальная сеть столкнулась с самой серьезной утечкой на данный момент. Согласно отчету The Guardian, Cambridge Analytica незаконно собрала более 50 миллионов анкет пользователей Facebook без их согласия, эти данные были использованы для воздействия на результаты выборов в США.

Дошло до того, что даже Mozilla убрала свою рекламу со страниц Facebook после скандала с утечкой.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru