



Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Майнер распространяется через уязвимость в PHP-плагине Weathermap

Исследователи Trend Micro наткнулись на вредоносный майнер, который использует уязвимость в PHP-плагине Weathermap для распространения. Зловред, добывающий цифровую валюту атакует серверы Linux.

Основываясь на результатах мониторинга, эксперты нашли общие черты с уже встречавшейся ранее вредоносной кампанией, в которой принимал участие зловред JenkinsMiner. Разница лишь в том, что новая кампания атакует системы Linux. Примечательно, что злоумышленники используют давно устраненную уязвимость, патч для которой доступен уже почти пять лет.

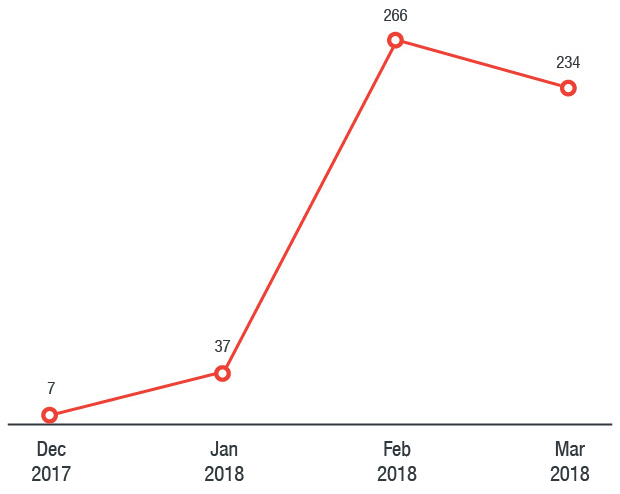
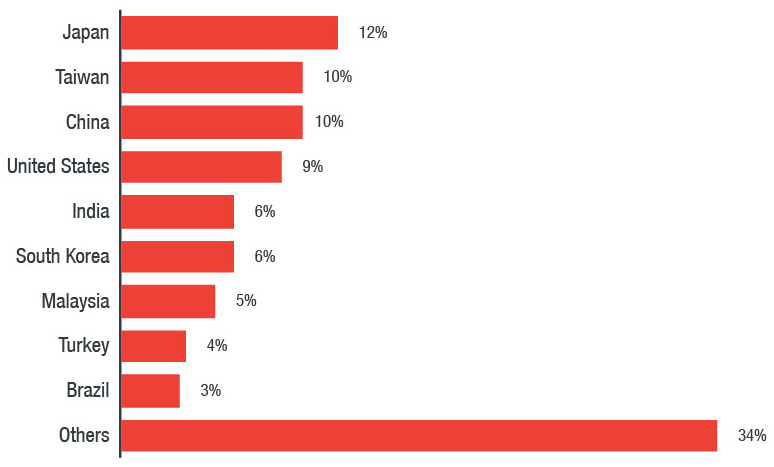
На графике, представленном ниже, видно, как возрастало количество кибератак с декабря прошлого года по март нынешнего. Также можно наблюдать наиболее атакуемые страны.

Что касается используемой бреши, то речь идет о баге в плагине Weathermap (CVE-2013-2618), который системные администраторы используют для визуализации сетевой активности. Специалисты предполагают, что киберпреступники используют эту брешь из-за доступного эксплойта, рассчитывая на то, что некоторые организации просто не обновили свои системы.

Злонамеренный код создан таким образом, что загруженный вредоносный файл будет запускаться каждые три минуты. Помимо этого, зловред модифицирует параметр ядра Linux vm.nr_hugepages для майнинга криптовалюты Monero (XMR). Также майнер контролирует, чтобы вредоносный процесс был запущен, если он по какой-то причине завершен, вредонос перезапустит его.

Сам майнер детектируется компанией Trend Micro как COINMINER_MALXMR.SM-ELF64, он загружается с того же серврера, что и первоначальный пейлоад, получивший имя watchd0g.sh.

Эксперты проанализировали пять различных образцов, используемых в этой кампании, благодаря чему удалось найти связь с кошельками Monero. По данным исследователей, атакующим удалось собрать 320 XMR, что равно приблизительно 74 677 долларам США. Причем были проанализированы лишь два кошелька, связь с которыми удалось установить. Специалисты полагают, киберпреступники заработали гораздо больше.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru