



Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

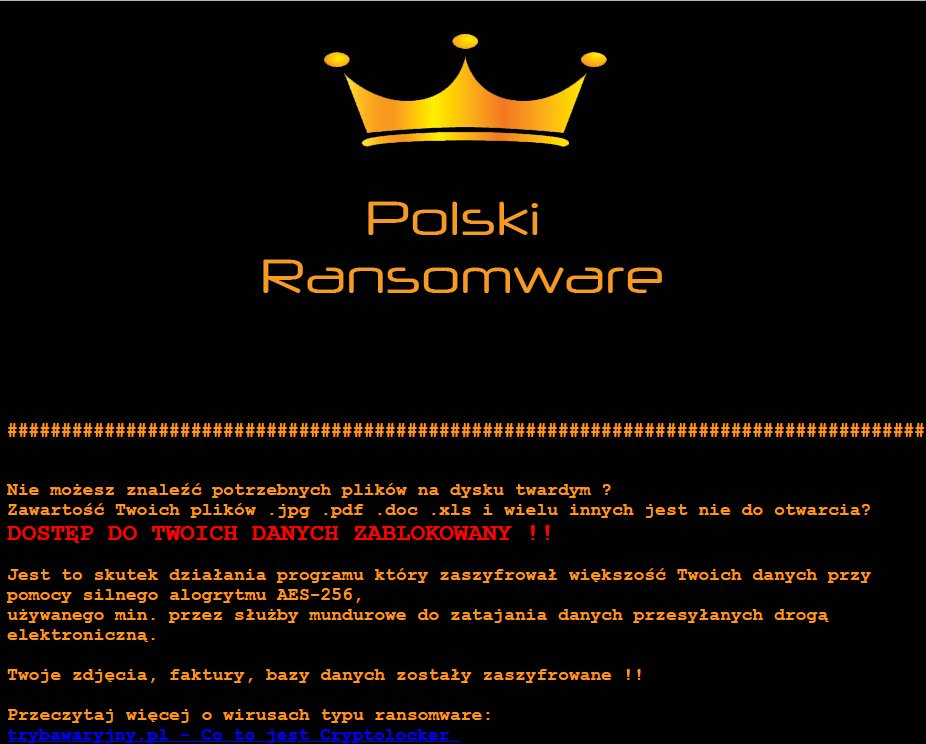
Правоохранители Польши заявили об аресте Томаша Т., известного киберпрестуника, который, как предполагается, является автором таких программ-вымогателей, как Polski, Vortex и Flotera. Сообщается, что арест произошел 14 марта в польском городе Ополе.

Польские эксперты в области информационной безопасности на протяжении многих лет следили за Томашем. На момент ареста киберпреступник проживал в Бельгии, чьи правоохранительные органы были уведомлены Европолом, после чего обыскали дом Томаша и конфисковали его компьютер.

Поскольку специалистам удалось восстановить данные, хранящиеся на ноутбуке арестованного злоумышленника, польские полицейские призывают пострадавших от вымогателей Polski, Vortex и Flotera обратиться в местные органы власти для получения ключа дешифровки для их файлов.

Как утверждает следствие, Томаш осуществлял свою незаконную деятельность с 2013 года, тогда он начал атаковать пользователей банковским трояном. Правоохранители заявили, что арестованный сотрудничал со следствием.

В 2017 году Томаш переключился на использование программ-вымогателей, создав в январе Polski, в марте Vortex и чуть позже Flotera. Вымогатель Vortex активно участвовал в атаках в прошлом и текущем годах.

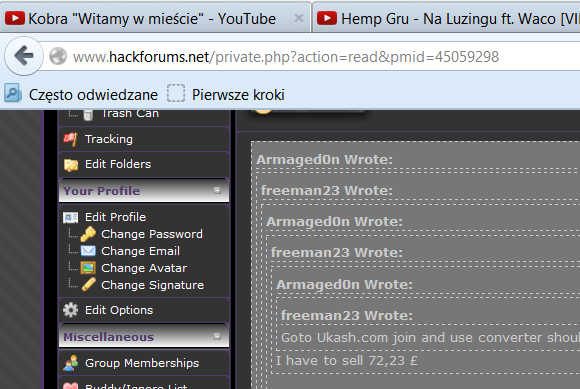
Томаш действовал под онлайн-псевдонимом Armaged0n, который он использовал для регистраций на печально известном портале для киберпреступников HackForums.

Полиция сообщила о том, что Томашу удалось заразить тысячи пользователей, что позволило получить прибыль в $145 000.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru