



Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

Арестован автор вымогателей Polski, Vortex и Flotera

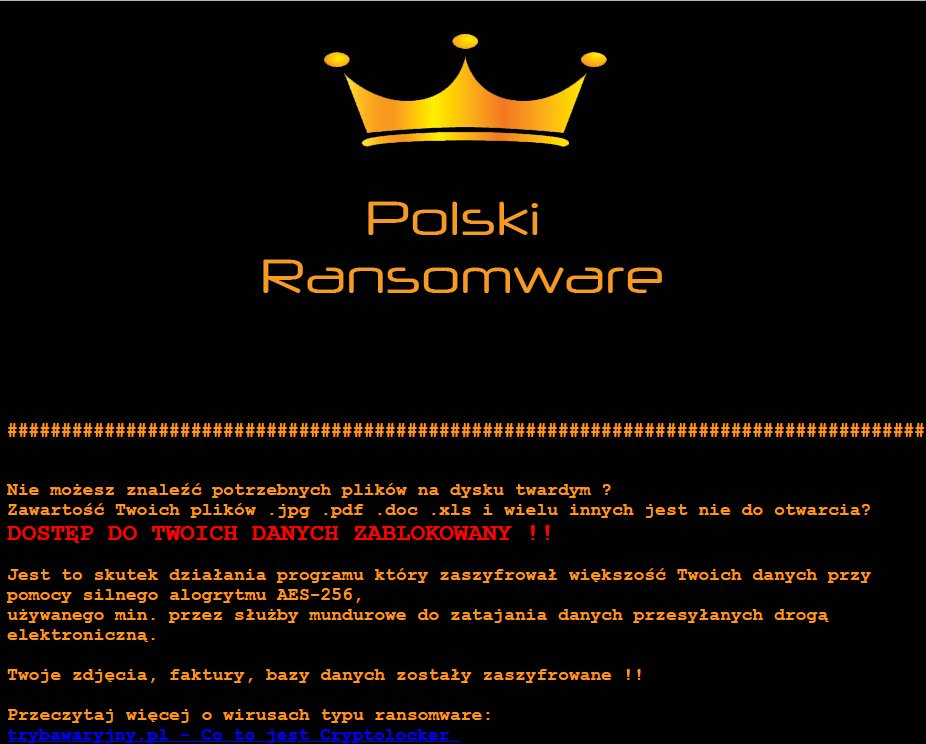
Правоохранители Польши заявили об аресте Томаша Т., известного киберпрестуника, который, как предполагается, является автором таких программ-вымогателей, как Polski, Vortex и Flotera. Сообщается, что арест произошел 14 марта в польском городе Ополе.

Польские эксперты в области информационной безопасности на протяжении многих лет следили за Томашем. На момент ареста киберпреступник проживал в Бельгии, чьи правоохранительные органы были уведомлены Европолом, после чего обыскали дом Томаша и конфисковали его компьютер.

Поскольку специалистам удалось восстановить данные, хранящиеся на ноутбуке арестованного злоумышленника, польские полицейские призывают пострадавших от вымогателей Polski, Vortex и Flotera обратиться в местные органы власти для получения ключа дешифровки для их файлов.

Как утверждает следствие, Томаш осуществлял свою незаконную деятельность с 2013 года, тогда он начал атаковать пользователей банковским трояном. Правоохранители заявили, что арестованный сотрудничал со следствием.

В 2017 году Томаш переключился на использование программ-вымогателей, создав в январе Polski, в марте Vortex и чуть позже Flotera. Вымогатель Vortex активно участвовал в атаках в прошлом и текущем годах.

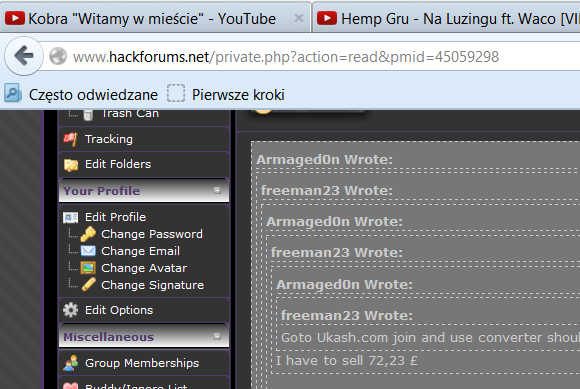
Томаш действовал под онлайн-псевдонимом Armaged0n, который он использовал для регистраций на печально известном портале для киберпреступников HackForums.

Полиция сообщила о том, что Томашу удалось заразить тысячи пользователей, что позволило получить прибыль в $145 000.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru