


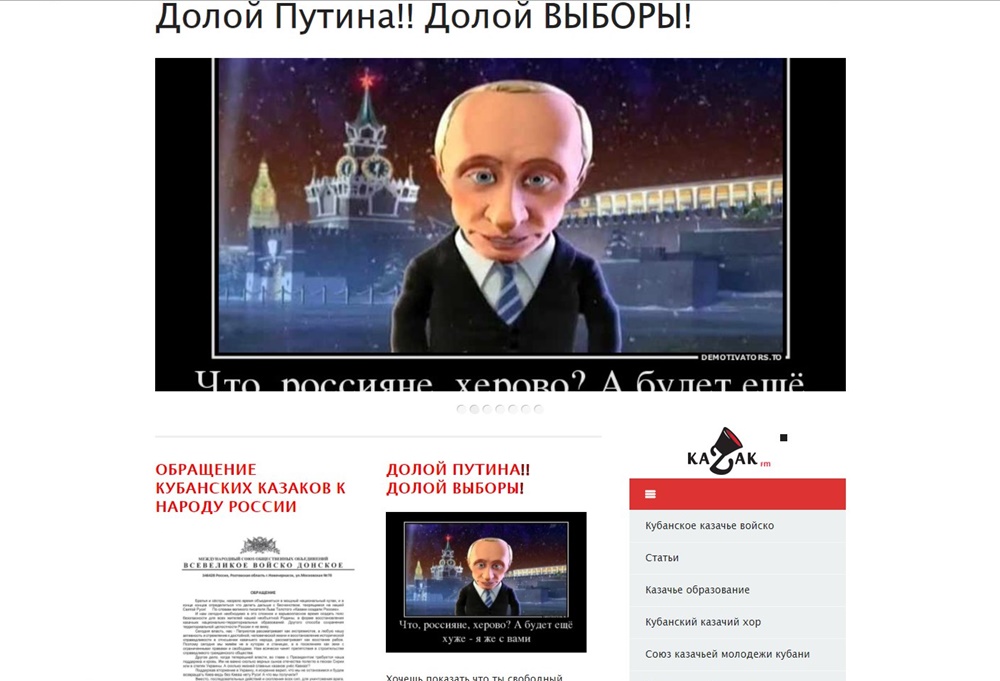

Киберпреступники взломали сайт Кубанского казачьего войска

Киберпреступники взломали сайт Кубанского казачьего войска

Киберпреступники взломали сайт Кубанского казачьего войска

Неизвестные киберпреступники совершили атаку на сайт и систему электронной почты Кубанского казачьего войска. Эту информацию подтвердили в пресс-службе войска.

Получив доступ к сайту, злоумышленники разместили на его страницах недостоверную информацию о предстоящих выборах президента Российской Федерации. В Кубанском казачьем войске заявили, что размещенная на главной странице сайта информация не является достоверной и не соответствует позиции войска.

Утоняется, что киберпреступники от лица казаков призывали бойкотировать выборы. Также было опубликовано сообщение от имени главы международного союза общественных объединений «Всевеликого войска Донского» Николая Козицына.

От лица Козицына злоумышленники заявили о поддержке «Комитета по освобождению Кубани» и «Кубанской народной республики».

Специалистам удалось частично наладить работу сайта к полудню, однако работы по устранению последствий кибератаки осуществлялись и после этого.

В пресс-службе Кубанского казачьего войска также уточнили, что обратились в правоохранительные органы, которые на данном этапе занимаются инцидентом.

Напомним, что злоумышленники также взломали учетную запись Twitter «безопасной» криптовалюты Verge. А чуть ранее неизвестные произвели дефейс предвыборного сайта Собчак.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru