


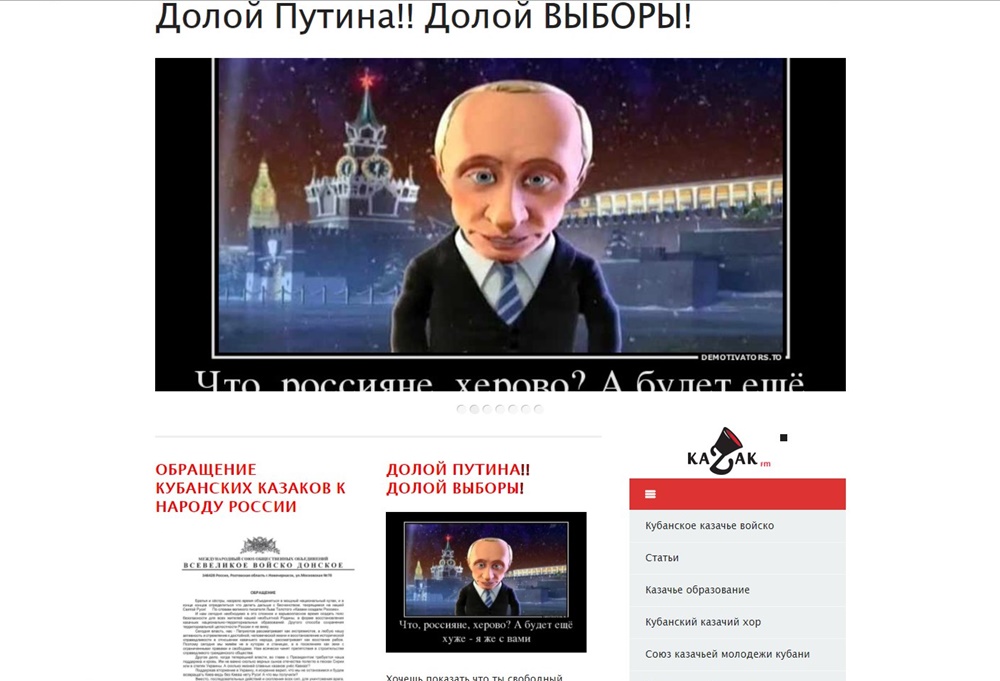

Киберпреступники взломали сайт Кубанского казачьего войска

Киберпреступники взломали сайт Кубанского казачьего войска

Киберпреступники взломали сайт Кубанского казачьего войска

Неизвестные киберпреступники совершили атаку на сайт и систему электронной почты Кубанского казачьего войска. Эту информацию подтвердили в пресс-службе войска.

Получив доступ к сайту, злоумышленники разместили на его страницах недостоверную информацию о предстоящих выборах президента Российской Федерации. В Кубанском казачьем войске заявили, что размещенная на главной странице сайта информация не является достоверной и не соответствует позиции войска.

Утоняется, что киберпреступники от лица казаков призывали бойкотировать выборы. Также было опубликовано сообщение от имени главы международного союза общественных объединений «Всевеликого войска Донского» Николая Козицына.

От лица Козицына злоумышленники заявили о поддержке «Комитета по освобождению Кубани» и «Кубанской народной республики».

Специалистам удалось частично наладить работу сайта к полудню, однако работы по устранению последствий кибератаки осуществлялись и после этого.

В пресс-службе Кубанского казачьего войска также уточнили, что обратились в правоохранительные органы, которые на данном этапе занимаются инцидентом.

Напомним, что злоумышленники также взломали учетную запись Twitter «безопасной» криптовалюты Verge. А чуть ранее неизвестные произвели дефейс предвыборного сайта Собчак.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru