



Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

Google снова стал площадкой распространения вредоносной рекламы

15 марта на протяжении нескольких часов поисковик Google выдавал ссылку на вредоносный сайт по запросу “Amazon”. Предполагается, что тысячи пользователей могли стать жертвами преступников. 

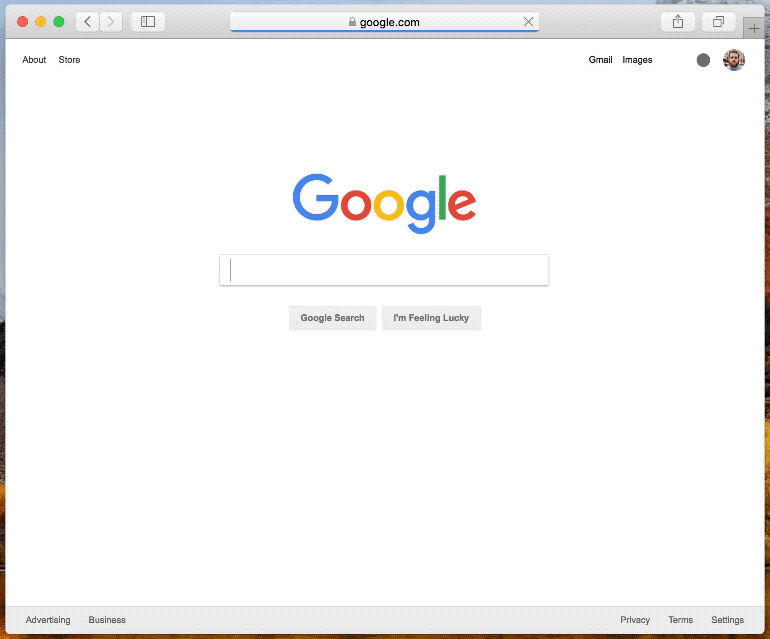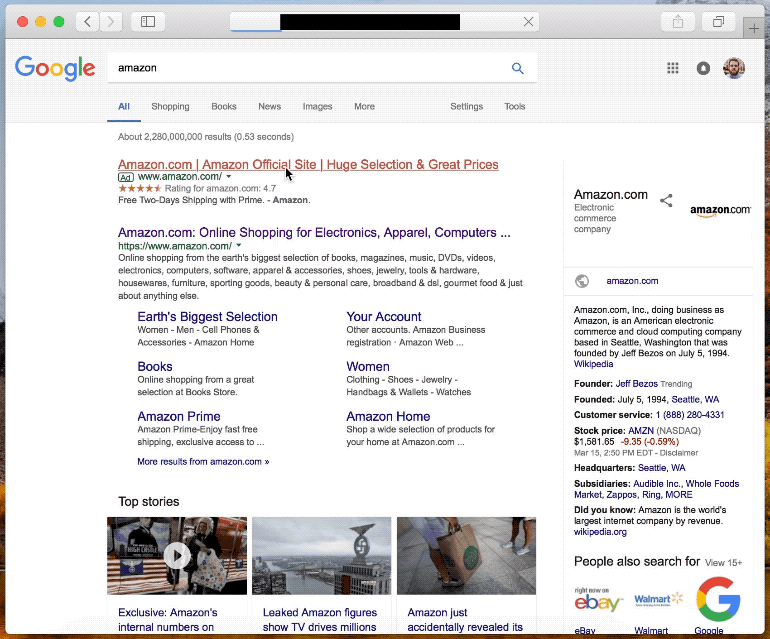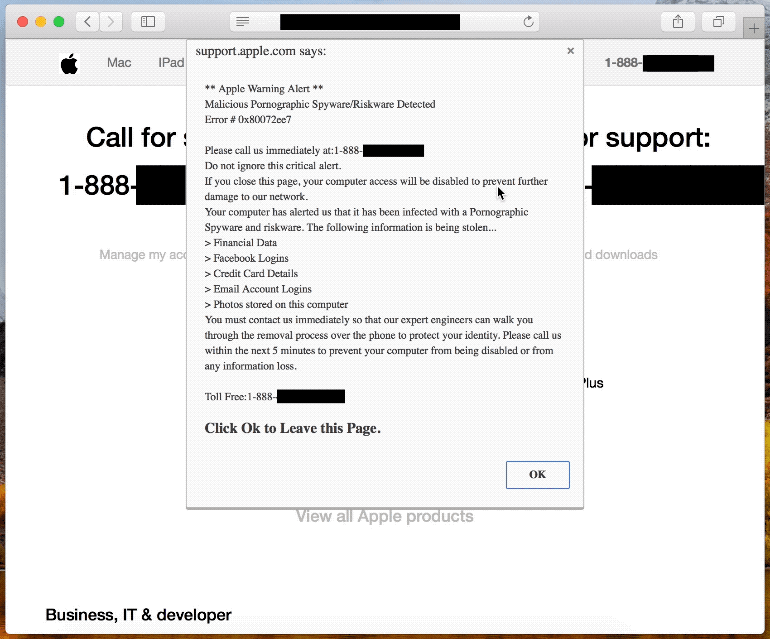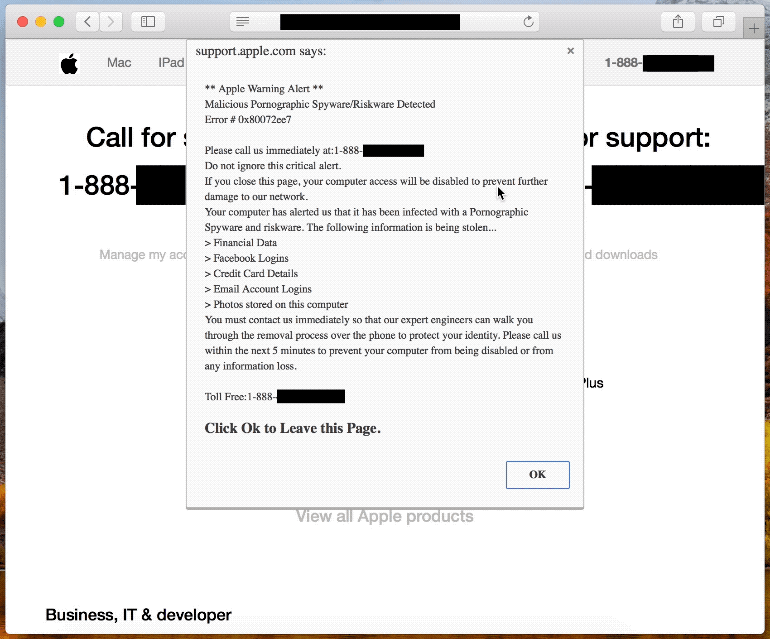
Сайт, на который перенаправляли пользователей, выглядел как официальная страница поддержки Apple или Windows, в зависимости от типа компьютера жертвы. Анализ кода веб-страницы показал, что, когда пользователь пытался закрыть всплывающее окно, оно разворачивалось на весь экран, имитируя действия программы-вымогателя.

Неясно, сколько пользователей стали жертвами мошенников, но, по данным Google Trends, Amazon является самым популярным сайтом среди представителей розничных компаний. Количество поисковых запросов исчисляется миллионами в сутки.

amazon_scam

Как сообщает ZDNet, ссылка на вредоносную страницу была замаскирована под платное объявление и попала в результаты поиска через рекламную сеть Google. Объявление появлялось с помощью прокси скрипта на зараженном домене и выглядело так, будто ведет на официальную страницу Amazon.com. Google становится площадкой для подобной аферы как минимум второй раз за два года.

После того, как представители ZDNet сообщили Google о проблеме, компания произвела проверку и удалила вредоносную страницу из результатов поиска.

Ранее Google сообщали, что в прошлом году им пришлось удалить более трех миллиардов зараженных объявлений и заблокировать 320 000 рекламодателей за нарушение условий площадки.

Напомним, что недавно мы рассказывали о том, как рекламный сервис DoubleClick от Google распространяет майнер.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru