



Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Обновление BitTorrent MediaGet заразило почти полмиллиона устройств

Отмеченная на прошлой неделе вспышка заражений пользователей вредоносным майнером, в ходе которой было инфицировано почти полмиллиона компьютеров буквально за несколько часов, была вызвана бэкдор-версией популярного клиента BitTorrent MediaGet.

В этой кампании эксперты обнаружили вредоносную программу, получившую имя Dofoil (также Smoke Loader), зловред выполняет функции дроппера, устанавливая в систему жертвы добывающую криптовалюту Electroneum программу.

Вредонос Dofoil был обнаружен экспертами Microsoft 6-го марта на компьютерах пользователей из России, Турции и Украины. Команде специалистов, работающих над Windows Defender, удалось заблокировать атаку, прежде чем она могла нанести серьезный ущерб.

На тот момент исследователи не уточнили, что злоумышленникам понадобилось всего 12 часов для того, чтобы заразить такое огромное количество пользователей. Позже стало ясно, что в злонамеренной кампании принимала участие вредоносная версия BitTorrent-клиента MediaGet (mediaget.exe).

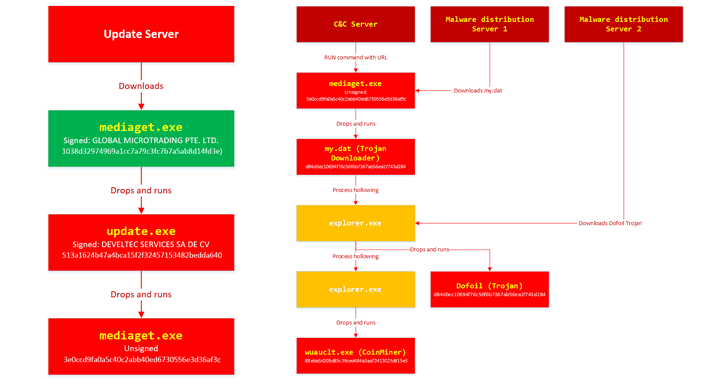
«Подписанная версия mediaget.exe загружает и запускает файл update.exe. Файл update.exe, в свою очередь, устанавливает на компьютер новый файл mediaget.exe, который имеет тот же функционал, что и оригинальный, однако также наделен возможностями бэкдора», — пишут исследователи в блоге.

Эксперты отметили схожесть этой схемы атаки с той, которая заражала пользователей при помощи вредоносной версии CCleaner.

Интересной особенностью является тот факт, что злоумышленники даже подписали вредоносный файл update.exe с использованием другого сертификата, что не помешало им пройти проверку легитимной версией MediaGet.

«Файл update.exe представляет собой упакованный InnoSetup SFX, в который встроена вредоносная версия файла mediaget.exe», — продолжают исследователи.

После успешного заражения пользователя бэкдор подключается к одному из четырех командных серверов (C&C), все они размещены в сетевой инфраструктуре Namecoin, и готовится принимать команды.

Затем он сразу же загружает компонент майнера и начинает использовать компьютеры жертв для добычи цифровой валюты. Также злоумышленники могут отправлять команды на загрузку дополнительных программ.

Сам вредонос, детектируемый как Trojan:Win32/Modimer.A, имеет сходство с оригинальным бинарником MediaGet в 98 %.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru