



Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

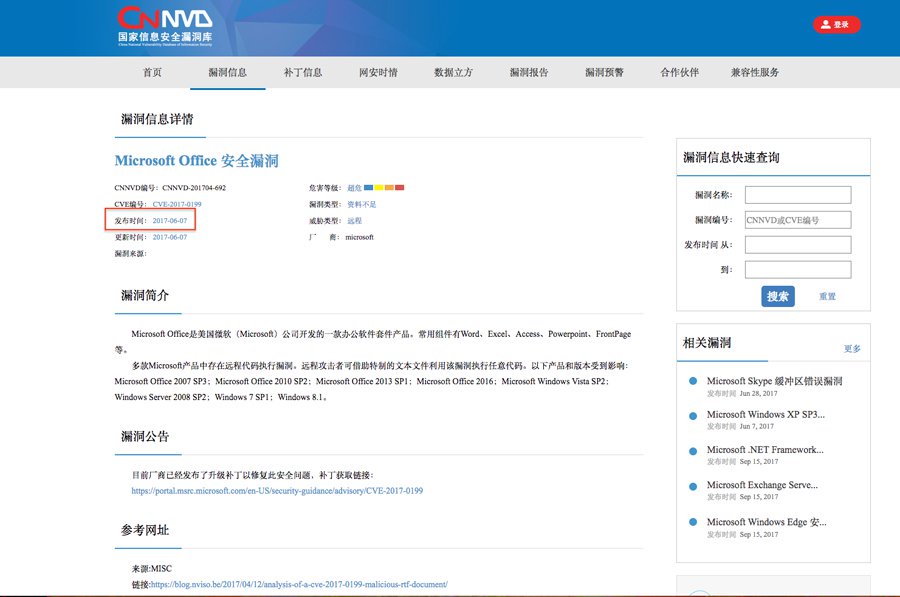
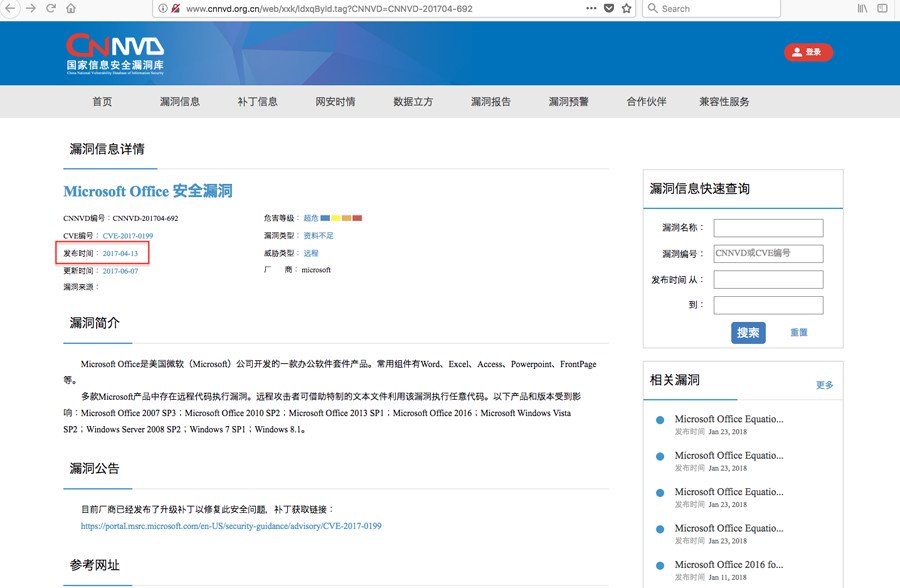
Китай искажает общественно доступные данные об уязвимостях с целью скрыть влияние своего шпионского агентства на составление отчетов об уязвимостях в безопасности на национальном уровне.

Об том свидетельствуют исследования компании Recorded Future, которая на протяжении месяцев собирала информацию, изучая скорость публикации Национальной базы данных уязвимостей Китая (China’s National Vulnerability Database, CNNVD).

В ходе исследования Recorded Future заявила, что обнаружила, что в Китае существует некий механизм оценки того, имеется ли в распоряжении разведки рабочий инструмент для эксплуатации той или иной уязвимости, только после такой оценки речь может идти о публикации информации о дыре безопасности в CNNVD.

Также исследователи Recorded Future отметили, что в базе CNNVD были изменены первоначальные даты публикации нескольких уязвимостей серьезного уровня, это было сделано в попытке скрыть процесс оценки.

Примечательно, что в одном из прошлых исследований Recorded Future утверждала, что CNNVD работает быстрее своего американского аналога. Однако сейчас в американской базе данные об уязвимостях с высоким уровнем опасности публикуются быстрее.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru