



Американская компания предлагает службам взломать iPhone X за $15 000

Американская компания предлагает службам взломать iPhone X за $15 000

Американская компания предлагает службам взломать iPhone X за $15 000

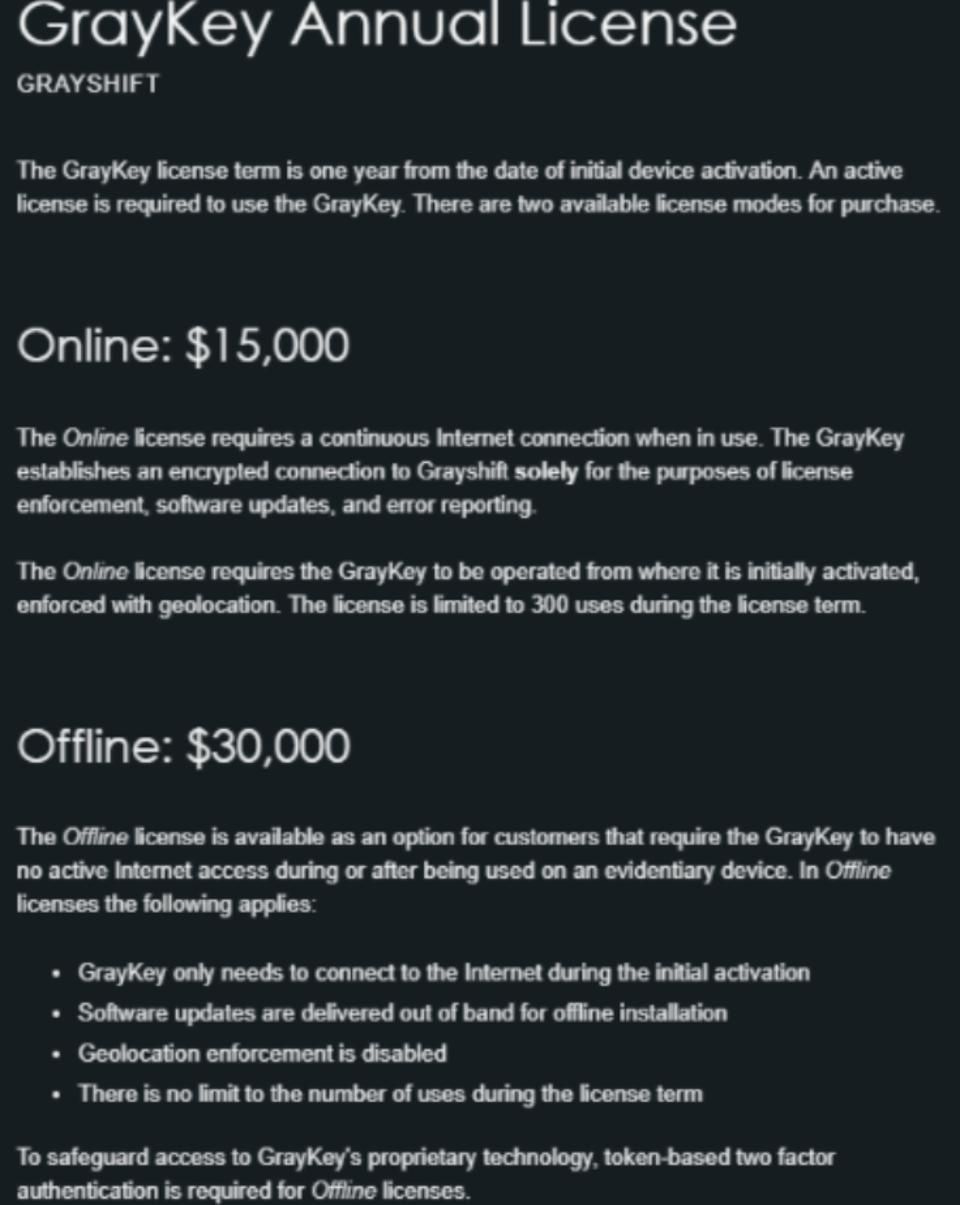
Неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

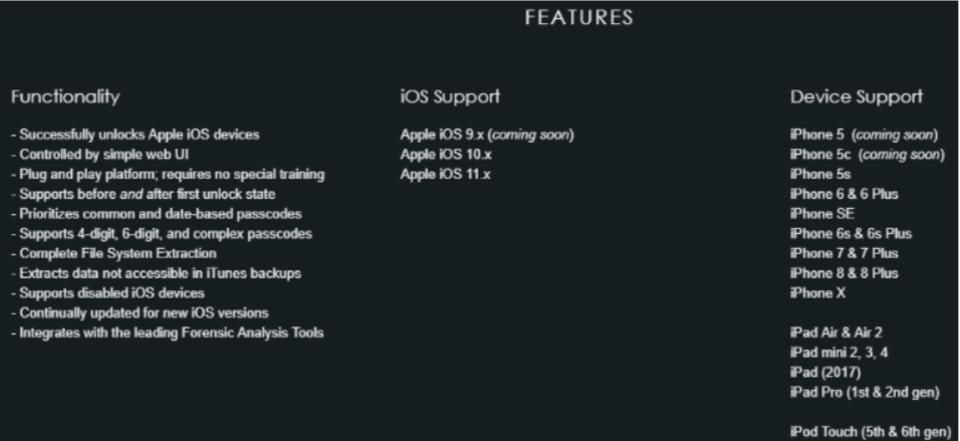
Источники, пожелавшие остаться неназванными, утверждают, то Grayshift продемонстрировала разблокировку iPhone X, однако на данный момент остается неясным, какую именно версию iOS 11 может взломать GrayKey. Подробности эксплуатации уязвимостей представители Grayshift не раскрывают, предположительно, чтобы отсечь конкуренцию.

Отмечается, что GrayKey использует специальный алгоритм подбора паролей. Как утверждают разработчики, этот метод позволяет взломать даже выключенный iPhone и получить полный доступ к файловой системе устройства.

Из минусов также отмечается необходимость наличия прямого доступа к устройству для успешного взлома.

Буквально неделю назад мы писали, что правительство США теперь может взломать любую модель iPhone.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru