



Новый аппаратный бэкдор помогает взламывать подключенные автомобили

Новый аппаратный бэкдор помогает взламывать подключенные автомобили

Новый аппаратный бэкдор помогает взламывать подключенные автомобили

Аргентинские исследователи безопасности представили новый аппаратный бэкдор, который может удаленно воздействовать на подключенные автомобили (Connected Cars). Созданный ими бэкдор Bicho атакует любые транспортные средства, оснащенные CAN (Controller Area Network) шиной.

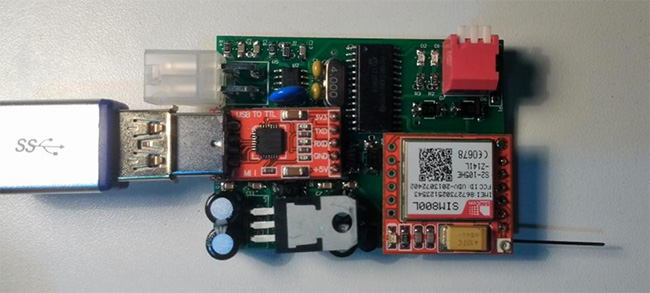
Новый бэкдор будет представлен хакерами Шейлой Айлен Берта и Клаудио Караччиоло на предстоящей конференции Hack in the Box в Амстердаме. С испанского Bicho переводится как “маленький жук” или “насекомое”. Это означает, что бэкдор (с открытым исходным кодом) легко может оставаться незамеченным из-за своего небольшого размера. Bicho работает на микроконтроллере PIC18F2580 и может получать команды через SMS.

Bicho 

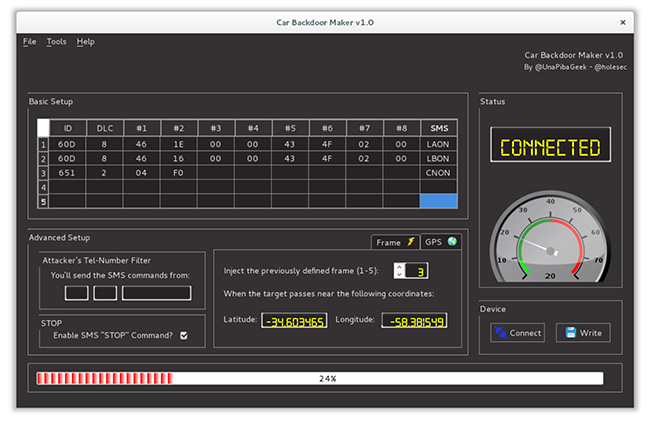
Этот функционал обеспечивается модулем SIM800L GSM, который популярен среди любителей Arduino. Однако, по словам Берта, Arduino они не задействовали, а вместо него разработали собственное оборудование. Чтобы использовать Bicho, в модуль SIM800L нужно вставить GSM-чип с номером телефона. После отправки SMS с командой на этот номер прошивка аппаратного бэкдора будет знать, что делать. Bicho запрограммирован с помощью Car Backdoor Maker, программного обеспечения с открытым исходным кодом, который также был разработан исследователями.

car-backdoor-maker

Прежде чем использовать бэкдор, его нужно подключить к компьютеру, предварительно запустив на нем Car Backdoor Maker и скачав полезные нагрузки (payloads), которые потом будут удаленно подгружаться в бэкдор.

Bicho поддерживает множество полезных нагрузок и может атаковать любой автомобиль, оснащенный CAN шиной, вне зависимости от производителя и модели. Полезные нагрузки привязаны к командам, которые поступают по SMS. Чем выше уровень автоматизации автомобиля и чем больше систем подключено к CAN шине, тем шире возможности Bicho. Например, бэкдор может управлять фарами, положением дроссельной заслонки, тормозами и даже выводить машину из строя, отключая электронный блок управления (ЭБУ). Bicho также может автоматически атаковать автомобиль, когда тот находится рядом с конкретным местоположением, превышает заданную скорость или израсходовал определенное количество топлива. 

Поскольку Bicho подключается к CAN шине через OBD II-порт, обычно расположенный под рулевым колесом автомобиля, очевидно, что для использования бэкдора злоумышленник должен сперва получить физический доступ к машине. И хотя создатели Bicho понимают, что их разработки могут попасть в руки преступников, ответственность за возможные взломы лежит на плечах злоумышленников. Цель исследователей — показать на примере, как легко взломать подключенный автомобиль.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru