



Газинформсервис сделал онлайн-сервис проверки дыр сетевого оборудования

Газинформсервис сделал онлайн-сервис проверки дыр сетевого оборудования

Газинформсервис сделал онлайн-сервис проверки дыр сетевого оборудования

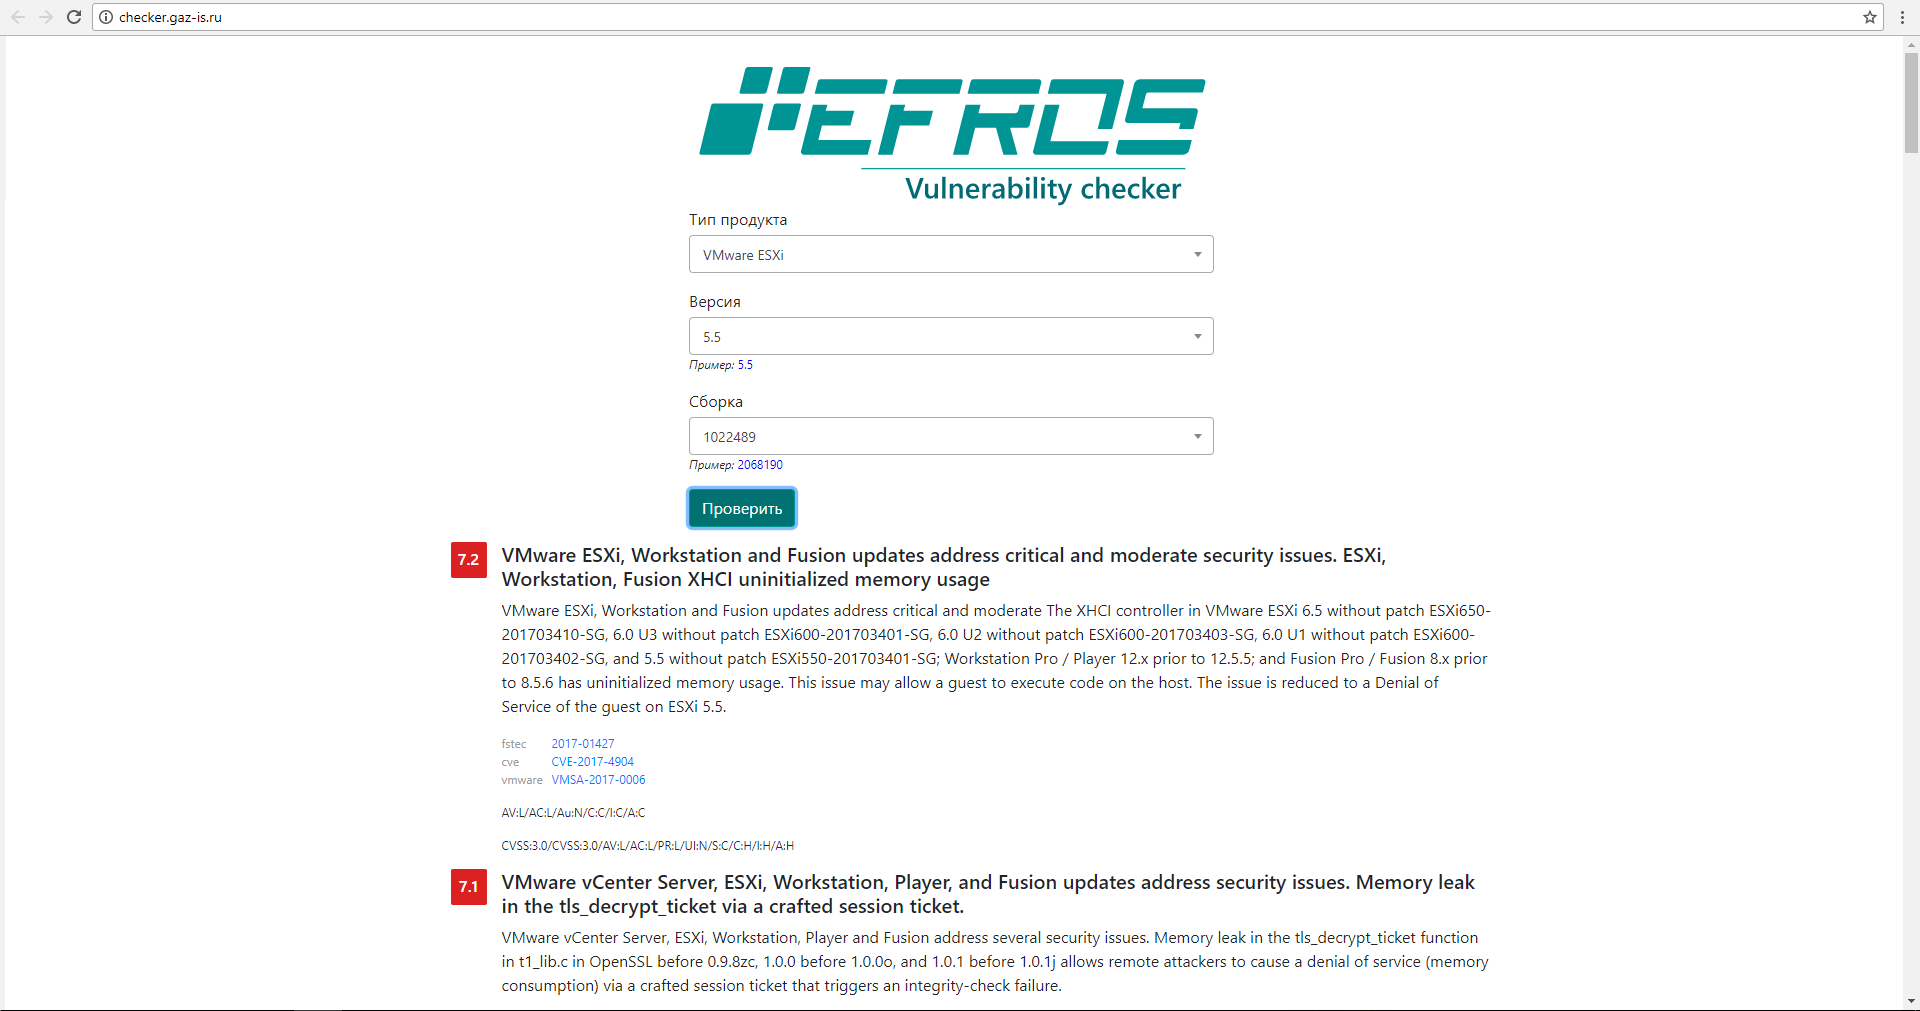
Компания «Газинформсервис» сообщила о запуске нового бесплатного сервиса Efros Vulnerability Checker, который поможет системным администраторам и специалистам в области информационной безопасности проверить сетевое оборудование и средства виртуализации на наличие актуальных уязвимостей.

Разработчики утверждают, что проверить можно будет сетевое оборудование и средства виртуализации следующих производителей:

«Список производителей периодически пополняется новыми типами оборудования наиболее востребованных вендоров, а база уязвимостей актуализируется ежедневно нашими аналитиками», — пишет «Газинформсервис» на своем сайте.

Воспользоваться сервисом крайне просто, нужно открыть браузер и на странице сервиса выбрать тип продукта и его версию. После этого сервис предоставит список уязвимостей, начиная от критических, заканчивая менее важными.

Каждая уязвимость сопровождается комментариями, в которых перечислены такие краткие характеристики, как:

  1. Базовые метрики в соответствии с методикой CVSS.
  2. Ссылки на известные базы уязвимостей с более подробной информацией: БДУ ФСТЭК России, CVE, Security Advisories от различных разработчиков.

Воспользоваться сервисом можно на этой странице.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru