



CannibalRAT — новый RAT-троян, написанный полностью на Python

CannibalRAT — новый RAT-троян, написанный полностью на Python

CannibalRAT — новый RAT-троян, написанный полностью на Python

RAT-вредонос CannibalRAT используется в таргетированных атаках, как выяснили эксперты, этот зловред заимствует куски кода у других проектов с открытым исходным кодом. Специалисты Talos отметили две версии, которые используются в целевых атаках, — 3.0 и 4.0.

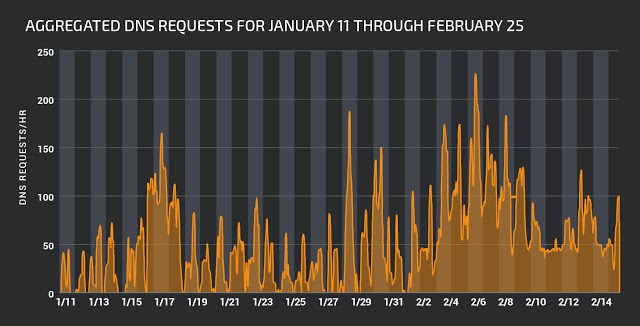
«Сам RAT не представляет собой сложную вредоносную программу, однако заимствует строки других программ. Командный центр вредоноса использует DNS-технику fast flux для того, чтобы оставаться скрытым», — пишут исследователи.

Два образца были написаны на языке Python и упакованы в исполняемый файл с помощью популярного инструмента py2exe. Эксперты отмечают, что версия 4.0 немного урезана, так как отсутствуют некоторые вредоносные функции. Судя по всему, авторы CannibalRAT пытались добавить методы обфускации, чтобы избежать обнаружения.

Версия 4.0 включает в себя функцию, которая будет генерировать случайные строки в памяти, это сделано, чтобы затруднить анализ вредоносной программы.

«Байт-код основного вредоносного скрипта хранится в PE-файле (Portable Executable, переносимый исполняемый) в секции PYTHONSCRIPT, также присутствует библиотека PYTHON27.DLL. Все остальные модули сжимаются и сохраняются в исполняемом оверлее», — продолжают исследователи.

Первый вариант вредоноса был обнаружен 8 января, однако всплеск активности эксперты Cisco Talos отметили после выхода версии 4.0, которая была замечена 5 февраля 2018 года. Все варианты CannibalRAT используют обфускацию имен командных центров C&C, также они укореняются в системе, используя ключ реестра «CurrentVersion\Run», где создается служба «Java_Update».

После запуска CannibalRAT версии 4.0 создается файл PDF с встроенным HTML-кодом, который загружает изображение, размещенное на imgur.com, и запускает Chrome для открытия PDF-файла. Обе версии используют одни и те же серверы C&C, однако версия 3.0 использует стандартные веб-запросы, а более новая версия использует API на основе REST.

«Киберпреступники пытаются использовать технологию fast flux для сокрытия командных центров, имена серверов меняются с высокой частотой, а конечные точки, как правило, одинаковы, все они принадлежат провайдеру телекоммуникационных услуг в Бразилии, имеющему системный номер AS 7738», — объясняют специалисты.

Также эксперты отмечают, что CannibalRAT заимствует часть кода у Radium-Keylogger, исходный код которого публикован на Github, а функция обнаружения виртуальной машины была скопирована из другого репозитория Github.

CannibalRAT распространялся через ресурсы inesapconcurso.webredirect.org и filebin.net, второй является популярной платформой для обмена файлами, а вот первый домен был специально создан для вредоносной кампании.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru