



Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

В среду, 28 февраля, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки Github стал жертвой массированных DDoS-атак, которые привели к сбою, сделав сайт Github.com недоступным.

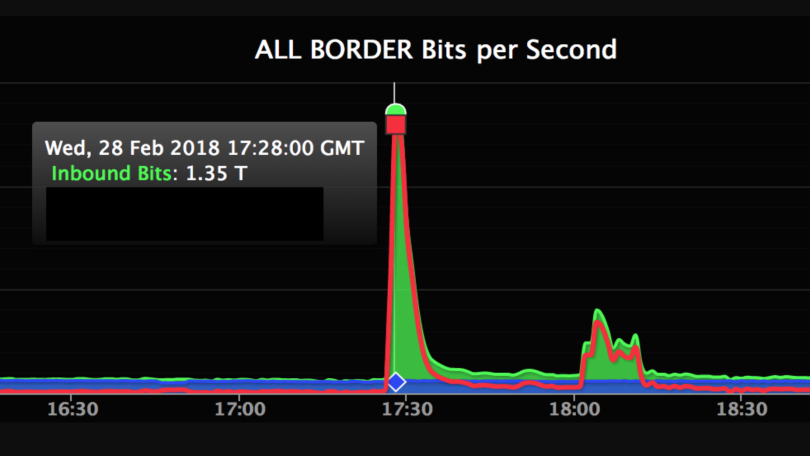
Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

К счастью, сайт был недоступен только несколько минут, представители Github утверждают, что Akamai удалось отбить атаку. Однако специалисты обеспокоены масштабом подобной атаки, они полагают, что в будущем такие атаки будут совершаться регулярно.

«Весьма вероятно, что эта рекордная по масштабам атака скоро перестанет быть рекордной, так как ей на смену придут новые, более мощные», — пишет Akamai в блоге.

В случае Github такая массированная атака стала возможна благодаря уязвимости Memcached, о которой мы на днях писали. По мнению исследователей, реализация протокола UDP в Memcached является неправильной, и любой может совершить крупную атаку DDoS без каких-либо проблем.

В своем блоге представитель Github Сэм Коттлер подтвердил, что атака была совершена с помощью уязвимости Memcached.

«Уязвимость и неправильная конфигурация в этом случае стали причиной такой масштабной атаки, коэффициент усиления составлял до 51 000, это значит, что для каждого байта, отправленного злоумышленником, до 51 КБ направлялись точно к цели», — пишет Коттлер.

Чтобы смягчить воздействие атак, Github решил использовать Akamai Prolexic, который должен обеспечивать управляемую защиту от DDoS. Более того, представители Github извинились перед пользователями, а также заверили их, что ни при каких условиях пользовательские данные не подверглись риску. Компания обещает улучшить безопасность для решения таких масштабных кибератак.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru