



Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

Github подвергся крупнейшей DDoS-атаке из-за уязвимости Memcached

В среду, 28 февраля, крупнейший веб-сервис для хостинга IT-проектов и их совместной разработки Github стал жертвой массированных DDoS-атак, которые привели к сбою, сделав сайт Github.com недоступным.

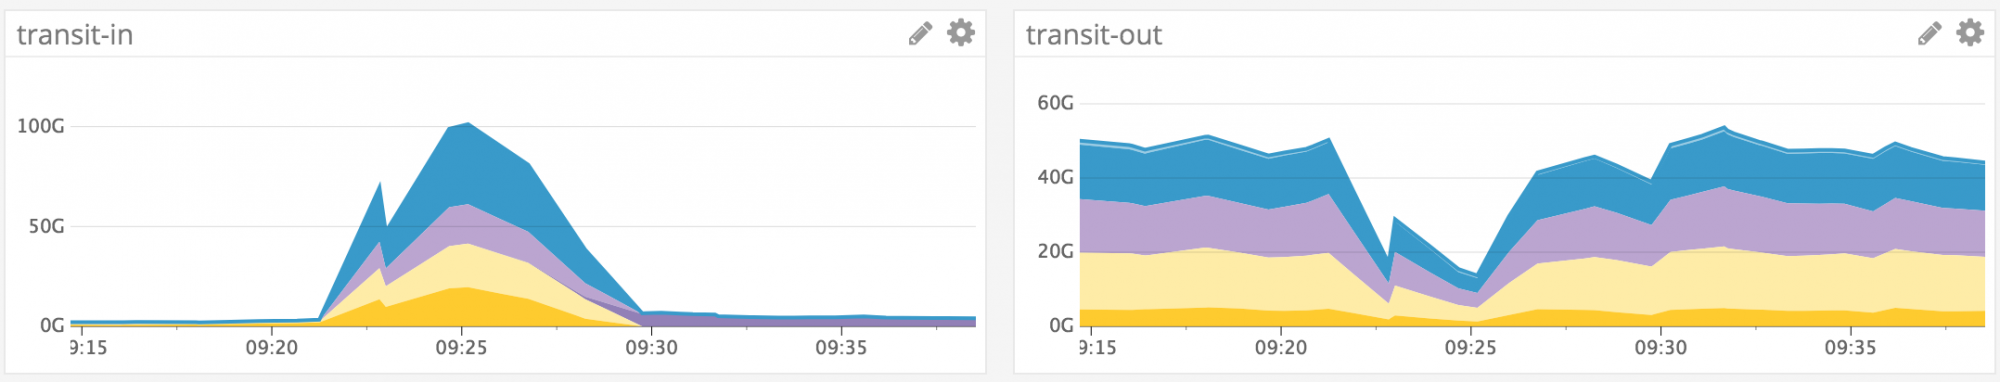
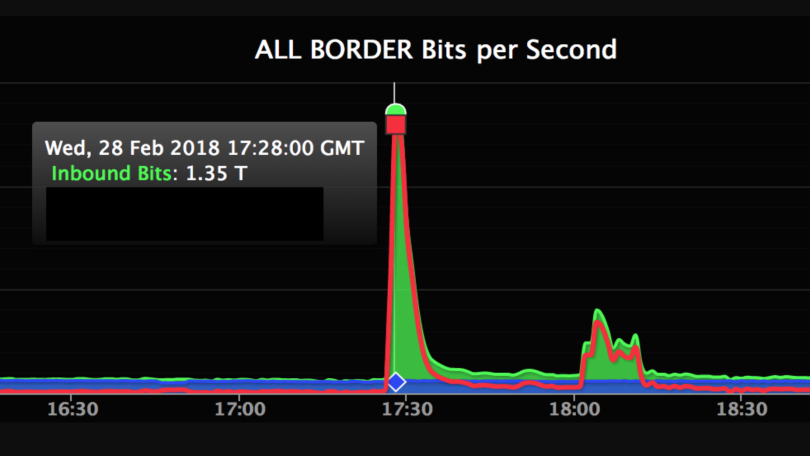
Первая фаза атаки поразила Github 1,35 терабитами в секунду (Тбит/с), а на втором этапе система мониторинга сети Github зафиксировала 400 Гбит/с. Атака продолжалась более 8 минут, эксперты утверждают, что это самая масштабная DDoS-атака, которую им приходилось наблюдать.

К счастью, сайт был недоступен только несколько минут, представители Github утверждают, что Akamai удалось отбить атаку. Однако специалисты обеспокоены масштабом подобной атаки, они полагают, что в будущем такие атаки будут совершаться регулярно.

«Весьма вероятно, что эта рекордная по масштабам атака скоро перестанет быть рекордной, так как ей на смену придут новые, более мощные», — пишет Akamai в блоге.

В случае Github такая массированная атака стала возможна благодаря уязвимости Memcached, о которой мы на днях писали. По мнению исследователей, реализация протокола UDP в Memcached является неправильной, и любой может совершить крупную атаку DDoS без каких-либо проблем.

В своем блоге представитель Github Сэм Коттлер подтвердил, что атака была совершена с помощью уязвимости Memcached.

«Уязвимость и неправильная конфигурация в этом случае стали причиной такой масштабной атаки, коэффициент усиления составлял до 51 000, это значит, что для каждого байта, отправленного злоумышленником, до 51 КБ направлялись точно к цели», — пишет Коттлер.

Чтобы смягчить воздействие атак, Github решил использовать Akamai Prolexic, который должен обеспечивать управляемую защиту от DDoS. Более того, представители Github извинились перед пользователями, а также заверили их, что ни при каких условиях пользовательские данные не подверглись риску. Компания обещает улучшить безопасность для решения таких масштабных кибератак.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru