



Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Разработана система повышенного приватного серфинга в Сети

Эксперты из Массачусетского технологического института (МТИ) и Гарварда представили систему, которая способна повысить конфиденциальность приватного серфинга. Получившая имя Veil система опирается на шифрование данных при посещении сайта.

«После завершения работы приватного сеанса браузер должен удалить все данные на стороне клиента. К сожалению, реализация режима частного просмотра по-прежнему позволяет чувствительной информации проникать в другие хранилища, например, в файл подкачки», — объясняют специалисты.

«Браузеры используют файловую систему или базу данных SQLite для временного хранения информации, связанной с приватными сеансами, эти данные часто не полностью удаляются при завершении приватного сеанса. Таким образом, злоумышленник может извлечь конфиденциальную информацию из файла подкачки, в котором она хранится в открытом виде».

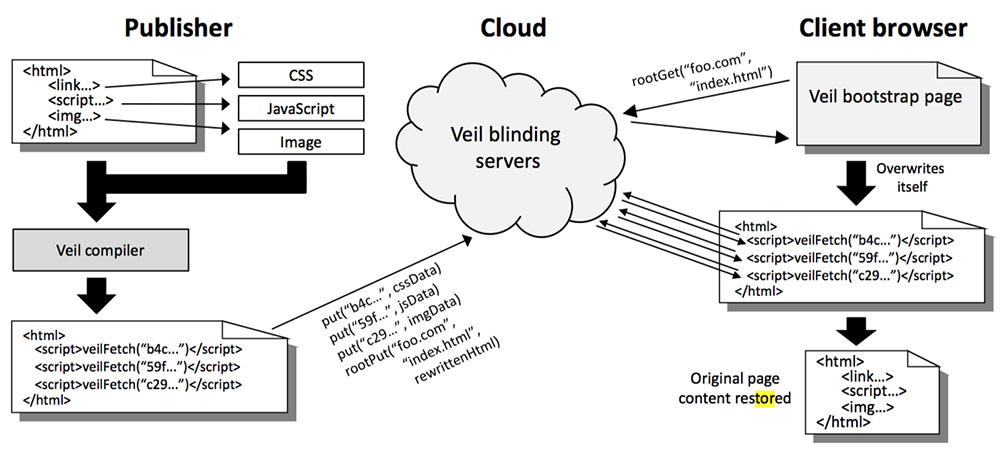
Чтобы решить эту проблему была разработана система Veil, своего рода фреймворк, который сводит к минимуму возможные утечки данных при использовании приватного режима просмотра. У системы есть свои нюансы — для ее работы владелец сайта должен добавить специальный компилятор, который обеспечит совместимость системы с просматриваемым контентом.

Как отмечают эксперты, задача Veil заключается в загрузке страницы, которую приватно посещает пользователь, на специальные сервера, которые затем будут передавать браузеру информацию на странице. Уточняется, что при каждом новом обращении сервера будут немного менять страницу, визуально пользователи не заметят изменений, однако они будут присутствовать в коде. Такой механизм помешает злоумышленникам выяснить, какую именно страницу посещал пользователь.

Помимо этого, был предусмотрен режим повышенной приватности, в ходе которого браузер пользователя будет получать не исходный код страницы, а изображения элементов, отрисованные на стороне сервера.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru