



Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

Новый Mac-вредонос загружает на зараженный компьютер рекламные программы

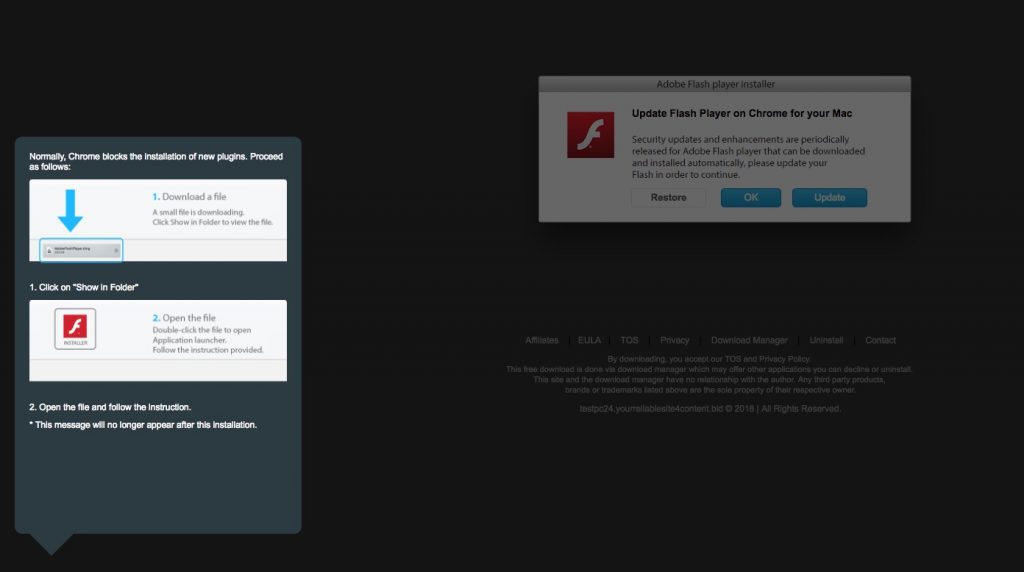
В минувшие выходные исследователи Intego обнаружили несколько вариантов нового вредоноса для macOS, получившего имя OSX/Shlayer. Этот новый зловред использует уникальную технику. OSX/Shlayer маскируется под обновление для Adobe Flash Player, в чем нет ничего нового, однако вредоносная программа также использует необычный метод загрузки дополнительного контента.

Специалисты Intego сообщают, что OSX/Shlayer распространяется через сайты обмена файлами BitTorrent, предлагая скачать обновление Flash Player в тот момент, когда пользователь пытается выбрать magnet-ссылку для загрузки.

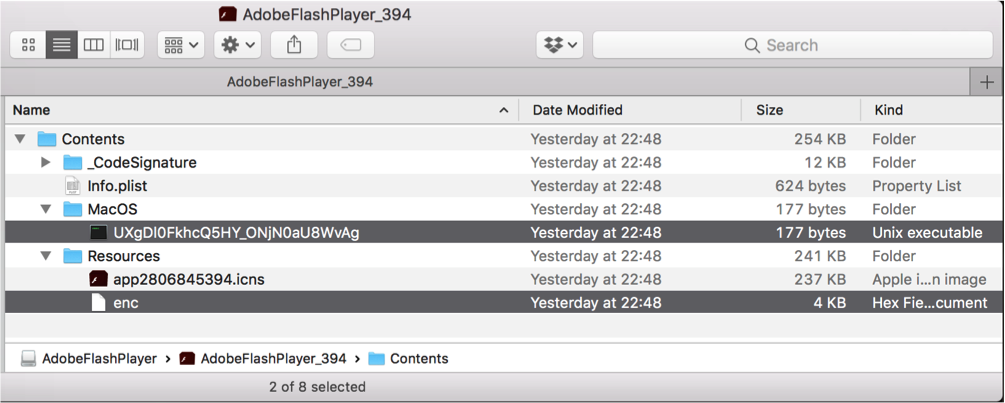
После установки в системе OSX/Shlayer использует сценарии оболочки для загрузки дополнительных вредоносных или рекламных программ на зараженное устройство. При этом вредонос делает это в фоновом режиме, чтобы пользователь ничего не заподозрил.

Проще говоря, OSX/Shlayer ведет себя как стандартный дроппер, загружая на скомпрометированный компьютер вредоносную программу OSX/MacOffers (она же BundleMeUp, Mughthesec и Adload), а также рекламную программу OSX/Bundlore в качестве дополнительного пейлоада.

Специалисты выделяют три разновидности OSX/Shlayer: OSX/Shlayer.A, OSX/Shlayer.B и OSX/Shlayer.C. Различаются они по следующим критериям:

  • OSX/Shlayer.A использует два подписанных сценария оболочки.
  • OSX /Shlayer.B использует один подписанный скрипт и одно неподписанное приложение Mach-O.
  • OSX/Shlayer.C использует один подписанный скрипт.

Основная задача OSX/Shlayer — установить рекламные программы на зараженный Mac.

Напомним, что ранее мы писали о том, что троян для Mac Coldroot несколько лет оставался незамеченным.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru