



Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

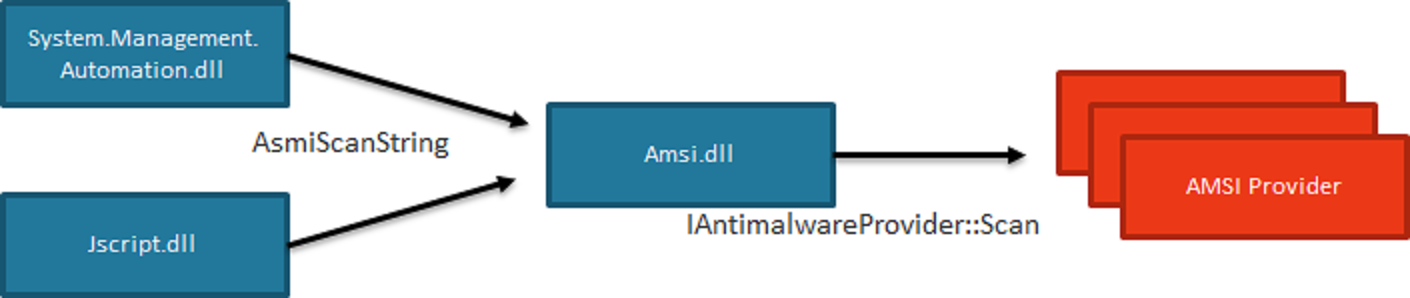
Появившийся в Windows 10 инструмент Anti-Malware Scan Interface (AMSI), выступающий в качестве слоя защиты, связывающего приложения и антивирусы, затрагивает недостаток безопасности, связанный с тем, как обрабатываются данные после нулевого символа.

AMSI представляет собой механизм, обеспечивающий защиту от вредоносных программ, которые не могут детектировать стандартные антивирусные решения. К таким угрозам относятся, например, скрипты PowerShell, выполняемые через обычные программы.

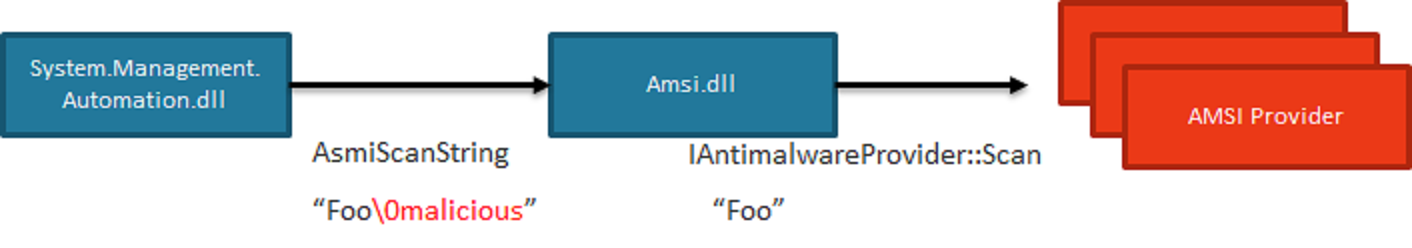
Как пишет обнаруживший баг эксперт Сатоши Танда, ошибка позволяет обойти сканирование файла AMSI, так как оно прерывается, наткнувшись на нулевой символ. Вся информация, расположенная после нулевого символа, просто не обрабатывается Anti-Malware Scan Interface.

Следовательно, все, что потребуется от злоумышленника — добавить перед вредоносным кодом нулевой символ, который поможет обойти защитный механизм AMSI.

Эксперт опубликовал различные примеры реализации такого обхода AMSI, среди них запуск вредоносного PowerShell.

На прошлой неделе Microsoft выпустила патч, устраняющий эту проблему безопасности, Танда рекомендует всем установить его как можно скорее.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru