



Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

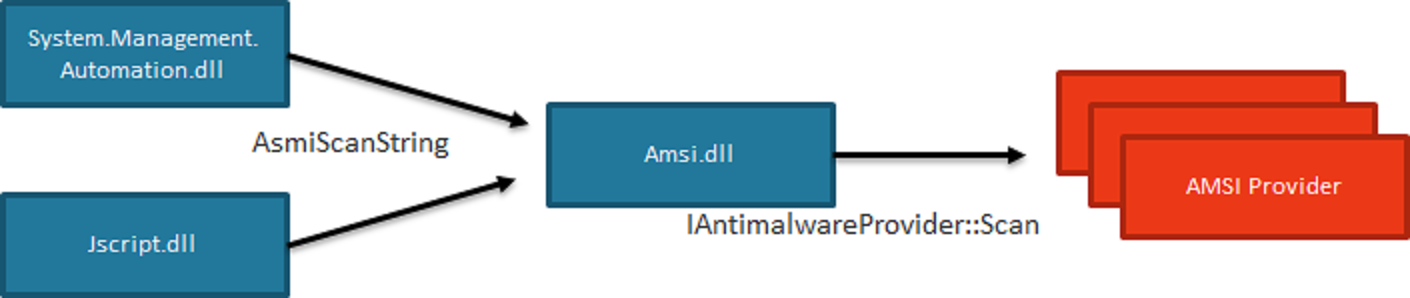
Появившийся в Windows 10 инструмент Anti-Malware Scan Interface (AMSI), выступающий в качестве слоя защиты, связывающего приложения и антивирусы, затрагивает недостаток безопасности, связанный с тем, как обрабатываются данные после нулевого символа.

AMSI представляет собой механизм, обеспечивающий защиту от вредоносных программ, которые не могут детектировать стандартные антивирусные решения. К таким угрозам относятся, например, скрипты PowerShell, выполняемые через обычные программы.

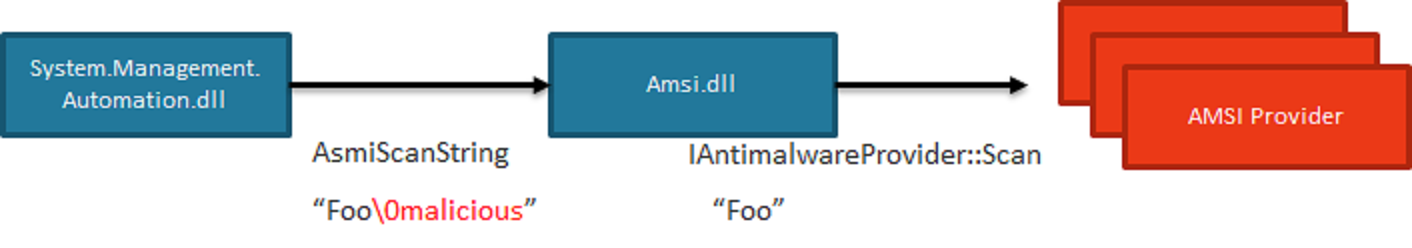
Как пишет обнаруживший баг эксперт Сатоши Танда, ошибка позволяет обойти сканирование файла AMSI, так как оно прерывается, наткнувшись на нулевой символ. Вся информация, расположенная после нулевого символа, просто не обрабатывается Anti-Malware Scan Interface.

Следовательно, все, что потребуется от злоумышленника — добавить перед вредоносным кодом нулевой символ, который поможет обойти защитный механизм AMSI.

Эксперт опубликовал различные примеры реализации такого обхода AMSI, среди них запуск вредоносного PowerShell.

На прошлой неделе Microsoft выпустила патч, устраняющий эту проблему безопасности, Танда рекомендует всем установить его как можно скорее.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru