



Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

Ошибка нулевого символа позволяет обойти AMSI в Windows 10

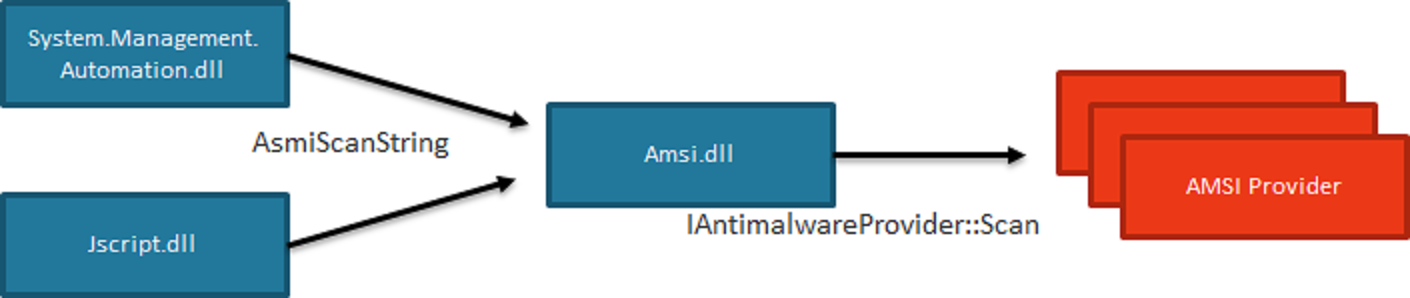
Появившийся в Windows 10 инструмент Anti-Malware Scan Interface (AMSI), выступающий в качестве слоя защиты, связывающего приложения и антивирусы, затрагивает недостаток безопасности, связанный с тем, как обрабатываются данные после нулевого символа.

AMSI представляет собой механизм, обеспечивающий защиту от вредоносных программ, которые не могут детектировать стандартные антивирусные решения. К таким угрозам относятся, например, скрипты PowerShell, выполняемые через обычные программы.

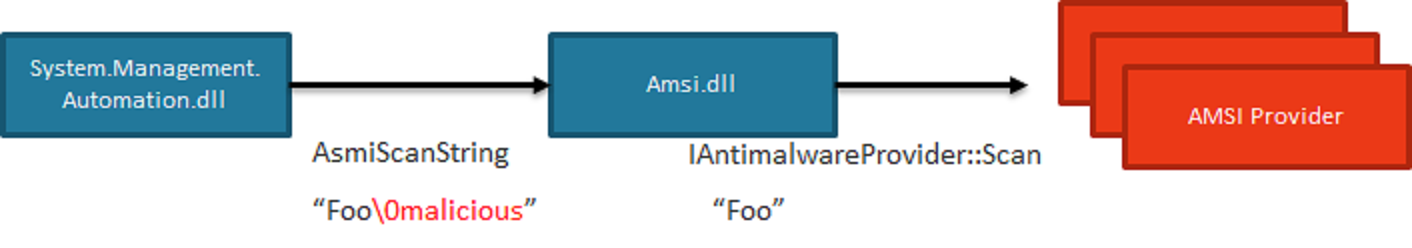
Как пишет обнаруживший баг эксперт Сатоши Танда, ошибка позволяет обойти сканирование файла AMSI, так как оно прерывается, наткнувшись на нулевой символ. Вся информация, расположенная после нулевого символа, просто не обрабатывается Anti-Malware Scan Interface.

Следовательно, все, что потребуется от злоумышленника — добавить перед вредоносным кодом нулевой символ, который поможет обойти защитный механизм AMSI.

Эксперт опубликовал различные примеры реализации такого обхода AMSI, среди них запуск вредоносного PowerShell.

На прошлой неделе Microsoft выпустила патч, устраняющий эту проблему безопасности, Танда рекомендует всем установить его как можно скорее.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru